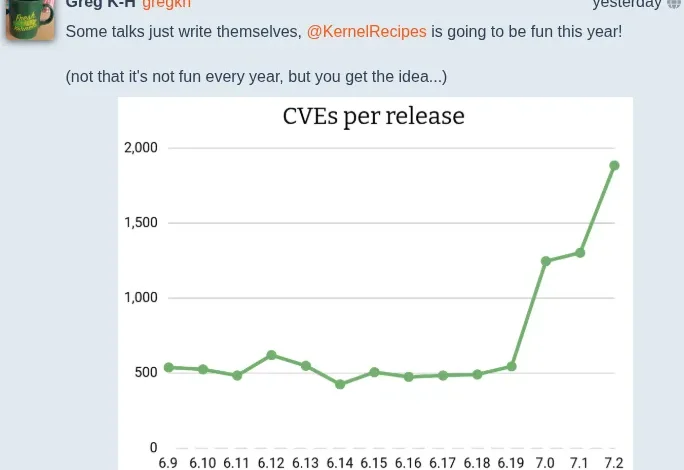
با گسترش استفاده از مدلهای هوش مصنوعی (AI/LLM) برای تحلیل کدهای عظیم سیستمعامل، شاهد جهش وحشتناکی در روند شناسایی باگ کرنل لینوکس (CVE) هستیم. در حالی که پیش از این در هر انتشار معمولاً حدود ۵۰۰ آسیبپذیری برطرف میشد، حالا داریم به مرز کشف ۲۰۰۰ باگ کرنل لینوکس در هر آپدیت نزدیک میشویم و احتمالاً در نسخه لینوکس ۷.۳ این رکورد حیرتانگیز هم شکسته خواهد شد.
افشای آمار باگ کرنل لینوکس توسط توسعهدهندگان
پیش از رویداد Kernel Recipes 2026 که قرار است از ۲۱ تا ۲۳ سپتامبر در پاریس برگزار شود، گرگ کروا-هارتمن (Greg Kroah-Hartman)، از توسعهدهندگان ارشد هسته، پیشنمایشی از سخنرانی خود را منتشر کرد. او اسلایدی را به اشتراک گذاشت که روند صعودی وحشتناک کشف باگ کرنل لینوکس را از نسخه ۶.۹ تا ۷.۲ نشان میدهد.
طبق این نمودار، از نسخه ۶.۹ تا ۶.۱۹ میانگین آسیبپذیریهای رفعشده حدود ۵۰۰ مورد در هر ریلیز بود، اما از نسخه ۷.۰ به بعد این عدد به بالای ۱۰۰۰ مورد پرش کرد. در لینوکس ۷.۲ حتی مرز ۱۵۰۰ مورد هم شکسته شد! اگر هوش مصنوعی با همین سرعت به شخم زدن کدهای منبع ادامه دهد، عبور از مرز ۲۰۰۰ باگ کرنل لینوکس در آپدیتهای بعدی کاملاً قطعی و قریبالوقوع است.
پاکسازی ۴۰ میلیون خط کد
سورس کد هسته لینوکس در حال حاضر نزدیک به ۴۰ میلیون خط است، بنابراین هنوز هم حفرههای پنهان بسیار زیادی وجود دارد که LLMها میتوانند آنها را بیرون بکشند. خوشبختانه، بیشتر این مشکلات امنیتی اولویت پایینی دارند و معمولاً در کدهای قدیمی یا درایورهای منسوخ و تاریک پیدا میشوند، در نتیجه تاثیر مخرب چندانی روی پایداری سرورها ندارند.
البته این اتفاق یک جنبه بسیار مثبت هم دارد؛ همین گزارشهای امنیتی وسواسگونه و رگباریِ هوش مصنوعی در سال جاری، کاتالیزور و بهانه فوقالعادهای شد تا توسعهدهندگان بالاخره دستبهکار شوند و کدهای شبکه قدیمی و بیاستفاده را از هسته پاکسازی کنند.