وزارت دادگستری ایالات متحده بالاخره موفق شد طراح اصلی بدافزار معروف Ploutus را دستگیر کند؛ همانی که به هکرها اجازه میداد با چند کلیک ساده، میلیونها دلار پول نقد از دستگاههای خودپرداز (ATM) بیرون بکشند و دستگاهها را اصطلاحاً «جکپات» کنند!
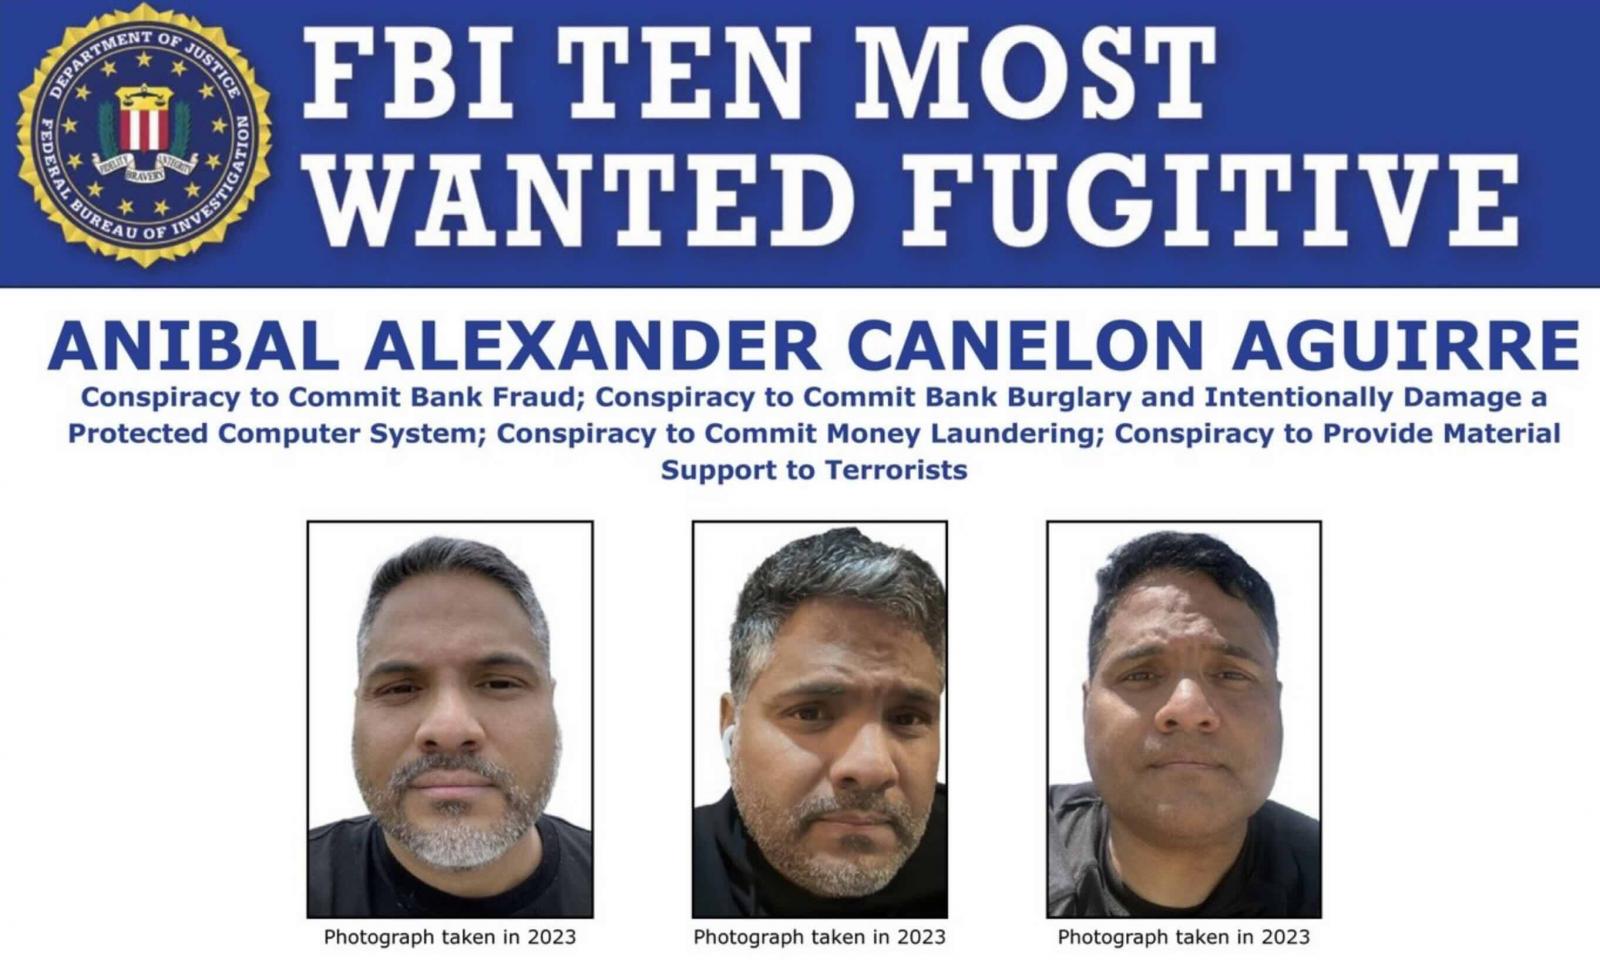
این متهم ۵۰ ساله که با لقبهای ترسناکی مثل «پرومته» و «مهندس» شناخته میشود و نام اصلیاش Anibal Alexander Canelon Aguirre است، اولین مجرم سایبری بود که اوایل سال ۲۰۲۶ اسمش رفت توی لیست ۱۰ نفر تحت تعقیبترینهای افبیآی (FBI). این آدم با طراحی ابزارهای پیچیده و استفاده از کدهای حرفهای برای جلوگیری از آنالیز شدن سیستم، کاری کرده بود که ردپای هکرها به راحتی گم شود و پلیس حسابی گیج بزند.
nn
nn
ماجرای سرقتهای میلیونی از خودپردازها چطور لو رفت؟
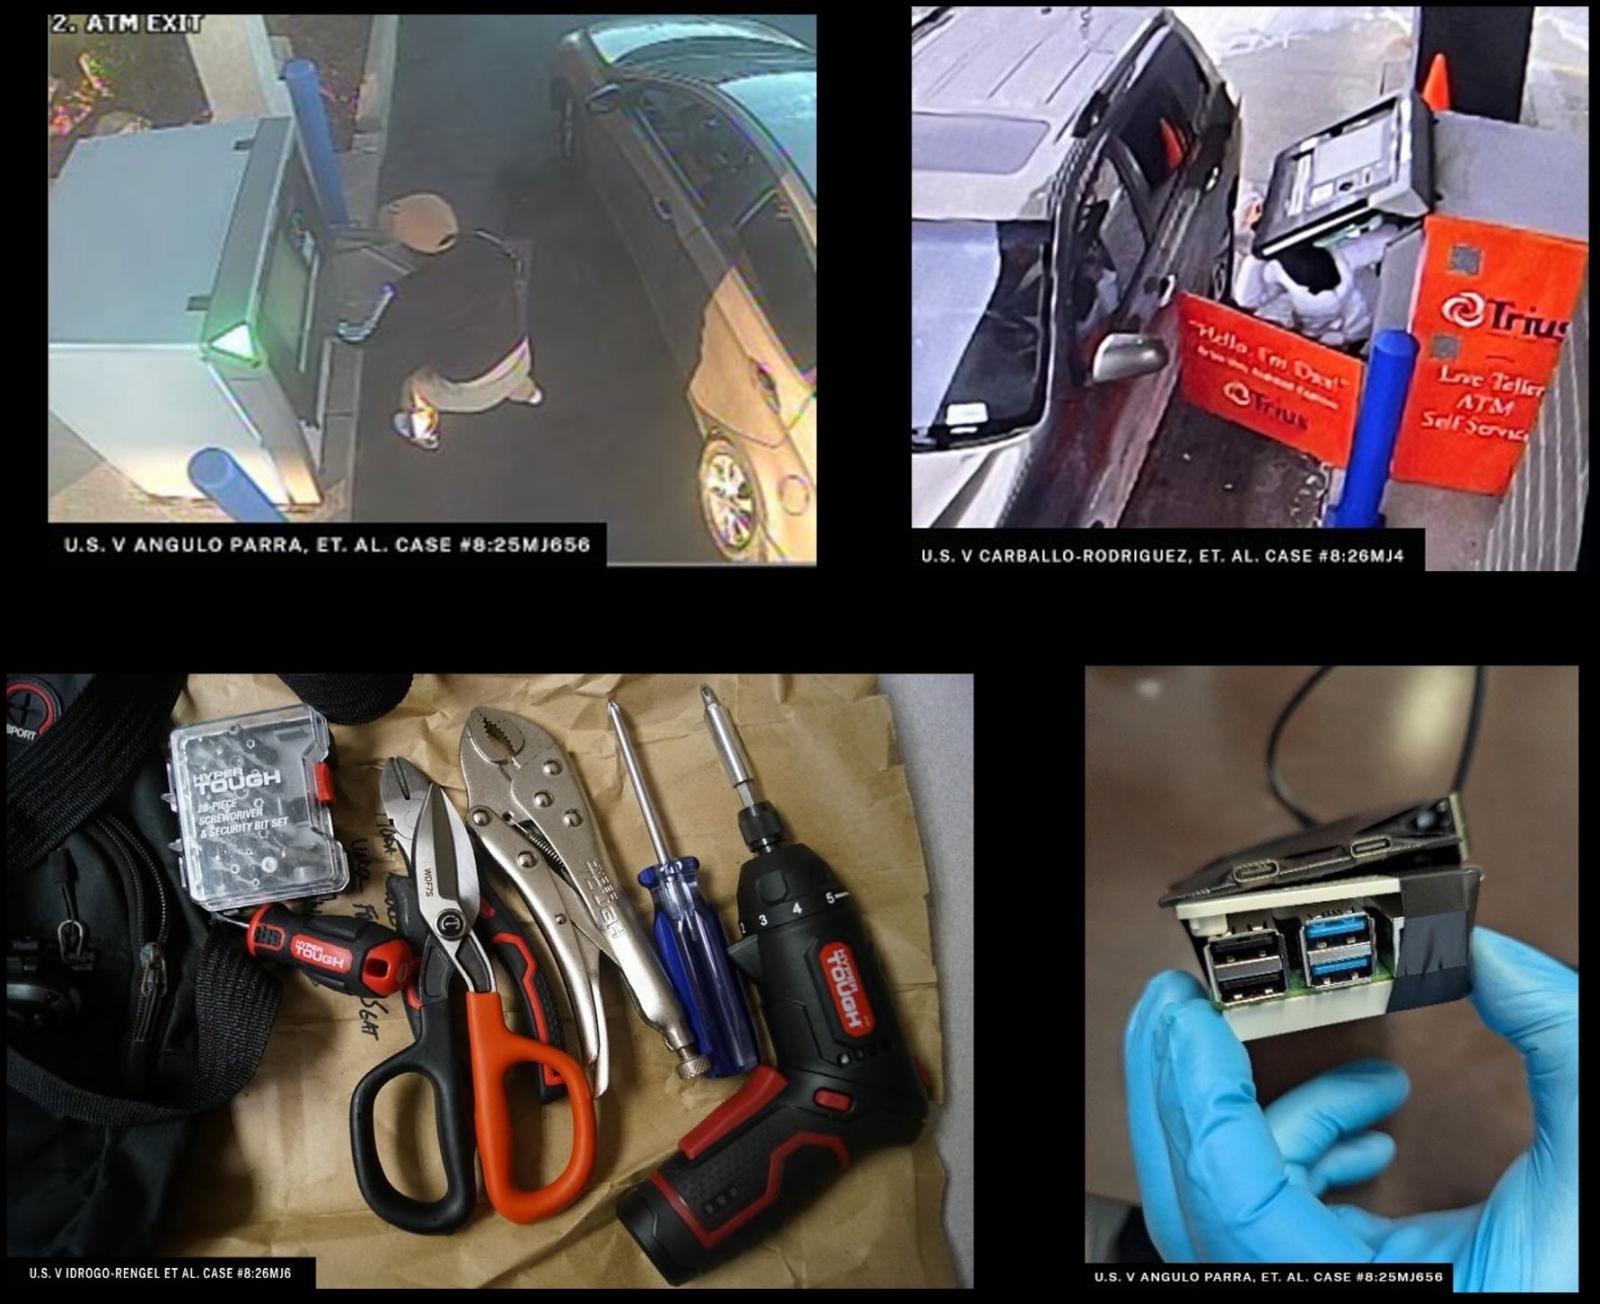
بر اساس اسناد دادگاه، این گروه خطاکار بین فوریه ۲۰۲۴ تا دسامبر ۲۰۲۵ توانستهاند کلی دستگاه خودپرداز متعلق به بانکها و اتحادیههای اعتباری را خالی کنند. طوری که خسارت هر حمله بالای ۱۰۰ هزار دلار تخمین زده شده و در مجموع بیش از ۵.۴ میلیون دلار پول فقط از بانکها به سرقت رفته است! روش کار خیلی عجیب بود؛ بدافزار طوری نوشته شده بود که بعد از انجام کار، خودش را پاک میکرد تا کسی متوجه نفوذ به سیستم نشود.
ارتباط با باندهای خطرناک بینالمللی
ماجرا فقط به هک کردن ختم نمیشود. این گروه، پولهای کثیف را میشستند و به حسابهای مربوط به یک باند خطرناک ونزوئلایی به نام Tren de Aragua (TdA) واریز میکردند. دولت آمریکا این گروه را به عنوان سازمان تروریستی و جنایتکار بینالمللی شناخته است و حالا اعضای آن با احکام حبس طولانیمدت (حتی تا بیش از ۳۰۰ سال!) روبهرو هستند.