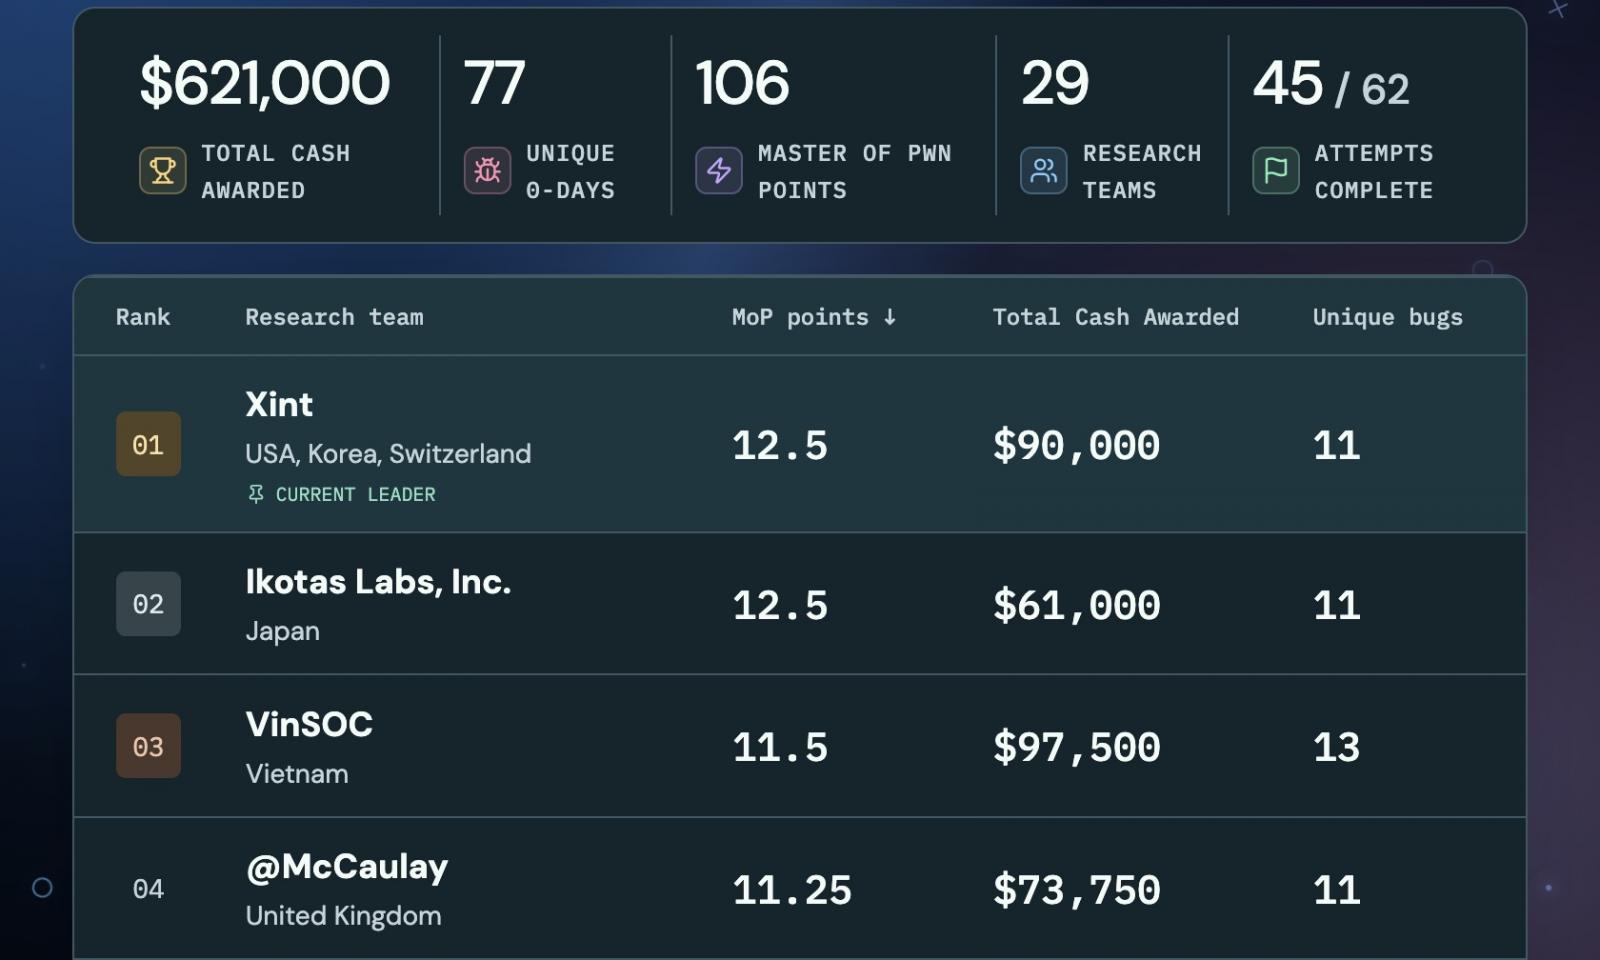
تو دنیای امنیت سایبری، هیچ چیزی به اندازه اینکه یک پرچمدار خفن مثل Samsung Galaxy S26 در مسابقات هک معروف Pwn2Own Ireland 2026 پشت سر هم هک بشه، جذاب و هیجانانگیز نیست! پژوهشگران امنیت تو روز دوم این مسابقات توانستند با پیدا کردن و استفاده از ۴۵ آسیبپذیری zero-day مختلف، کلی جایزه نقدی به جیب بزنند و حسابی سازندهها رو به چالش بکشند.
گل سرسبد ماجرا همین گوشی سامسونگ گلکسی S26 بود که تنها در یک روز، توسط تیمهای خفنی مثل KAIST Hacking Lab، PetoWorks و Mobile Hacking Lab سه بار هک شد! یعنی قفل امنیتی این غول کرهای جلو هکرهای کلاهسفید کاملاً ریخت.
nn
nn
مسابقات Pwn2Own چی هست و هکرها چه کار میکنند؟
ماجرا از این قرار است که شرکت Trend Micro و واحد Zero Day Initiative (ZDI) این مسابقات رو راه میاندازند تا قبل از اینکه هکرهای کلاهسیاه و دردسرساز دست به کار شوند، حفرههای امنیتی پنهان (همون zero-dayها) توی دستگاههای کاملاً آپدیتشده پیدا بشوند. قوانین مسابقه خیلی سختگیرانه است؛ تمام دستگاهها باید آخرین نسخه firmware را داشته باشند و هکرها باید بتوانند کنترل کامل دستگاه را به دست بگیرند و arbitrary code execution را روی آن اجرا کنند.
جالب اینجاست که شرکتکنندگان توی دستهبندیهای مختلفی مثل گوشیهای موبایل (مثل همین گلکسی S26 و گوگل پیکسل ۱۰)، دستگاههای خانه هوشمند، زیرساختهای هوش مصنوعی و حتی ابزارهای پزشکی با همدیگر رقابت میکنند. حتی آیفون ۱۷ هم با جایزه ۳۰۰ هزار دلاری توی لیست هدفها بود، اما این بار هیچکس جرات نکرد سراغش برود!
از هک پایگاههای داده هوش مصنوعی تا گجتهای هوشمند خانگی
البته فقط سامسونگ نبود که هک شد! تیمهای مختلف توانستند دستگاههای دیگهای مثل هاب خانه هوشمند Home Assistant Green و پایگاه داده هوش مصنوعی Oracle Autonomous AI Database را هم با زنجیرههای پیچیدهای از آسیبپذیریهای zero-day دور بزنند و به خاک سیاه بنشانند.
خوبیش اینجاست که بعد از این مسابقات، شرکتها ۹۰ روز وقت دارند تا این باگها را قبل از افشای عمومی توسط ZDI پچ کنند و امنیت محصولاتشان را بالا ببرند.