اگر سرور دارید یا با وبسایتها سروکار دارید، همین الان کارهایتان را متوقف کنید و PHP را آپدیت کنید! تیم PHP بهتازگی نسخههای جدید 8.5.12، 8.4.27، 8.3.36 و 8.2.35 را برای رفع دو باگ امنیتی خیلی خطرناک بیرون داده که به هکرها اجازه میدهد بدون نیاز به هیچ رمز عبوری، کدهای دلخواه خودشان را روی سرور اجرا کنند. یعنی عملاً کلید ماشین را دست غریبه بدهید!
ماجرا از چه قرار است؟
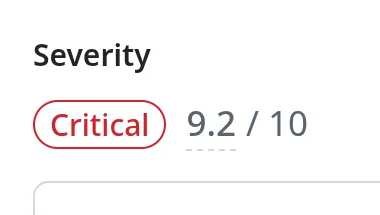
این دو تا باگ درست مثل یک بمب ساعتی برای سرورها هستند. شدت خطر هر دو آسیبپذیری عدد فوقالعاده بالای ۹.۲ از ۱۰ اعلام شده که نشان میدهد وضعیت اصلا شوخیبردار نیست. بیایید خیلی ساده و خودمانی بررسی کنیم که این حفرههای امنیتی چطور کار میکنند و چرا مدیران سرور باید بلافاصله دستبهکار شوند.
جزئیات فنی باگهای مرگبار
اولین مشکل مربوط به نحوهی مدیریت حافظه یا همان out-of-memory handling است. وقتی رم سرور پر میشود و PHP در مدیریت آن دچار اختلال میشود، یک خرابی در حافظه رخ میدهد که هکر میتواند از آن برای اجرای دستورات دلخواه استفاده کند. دومین راه نفوذ هم زمانی اتفاق میافتد که یک state جهانی (Global State) حتی بعد از پاکسازی حافظه، همچنان باقی میماند و به هکر اجازه سوءاستفاده میدهد.
چاره چیست؟
هیچ راه فراری وجود ندارد؛ تنها راهحل این است که پکیج PHP روی سرور خود را سریعاً به نسخههای جدید آپدیت کنید. اگر همین الان دستبهکار نشوید، ممکن است سرورهای شما طعمهی حملات ناخواسته شوند. برای اطلاعات بیشتر و دریافت نسخههای اصلاحشده میتوانید به سایت رسمی PHP.net سر بزنید.