ابزارهای EDR همیشه یکی از پایههای ثابت امنیت توی شرکتها و سازمانها بودن و هر وقت کدی روی سیستم اجرا بشه، سریع مچش رو میگیرن. اما مشکل از جایی شروع میشه که تیمهای امنیتی انتظار دارن ابزار EDR بتونه همه کارهای عجیبوغریب، مثل فعالیتهای ابری و SaaS توی مرورگر رو هم شناسایی کنه؛ غافل از اینکه ممکنه این فعالیتها دقیقا شبیه یه لاگین معمولی کاربر به نظر برسن!
این روزها بیشتر کارهای مهم کاری ما، از دسترسی به پنلهای ادمین گرفته تا باز کردن فایلهای حساس، داره توی Browser انجام میشه. این یعنی مرورگر تبدیل شده به در اصلی ورود به دنیای ابری سازمانها، و همین موضوع باعث میشه کلی از حملات بدون اینکه ردپایی از خودشون توی سیستم به جا بذارن، کار خودشون رو بکنن.
nn
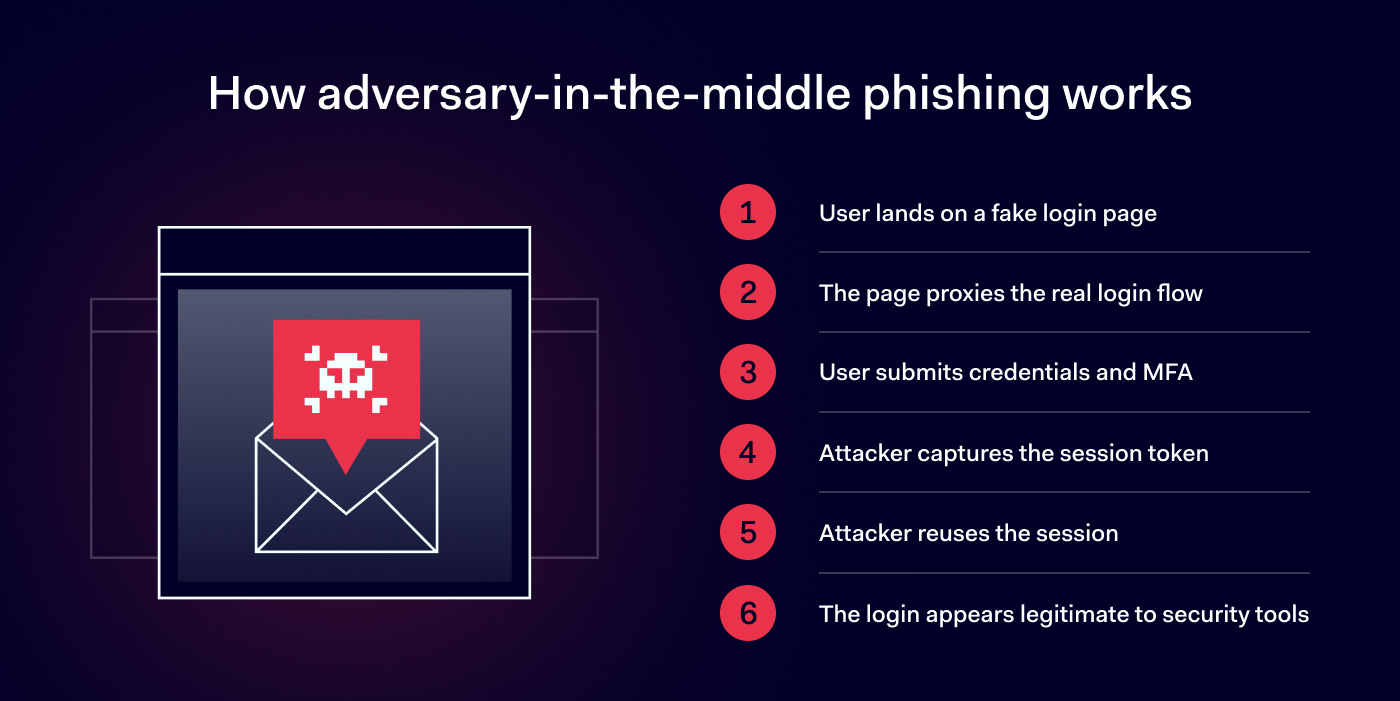
حملات فیشینگ از نوع Adversary-in-the-middle یا همون AiTM
توی این مدل حملات، هکرها با ساختن صفحات تقلبی دقیقاً وسط راه شما و سرویسدهنده اصلی (مثلا مایکروسافت ۳۶۵) قرار میگیرن. وقتی شما یوزرنیم و پسوردت رو وارد میکنی، این وسطها کلیه اطلاعات ورود، کوکیها و توکنهای احراز هویت شما دزدیده میشه.
نکته جالب و ترسناک ماجرا اینجاست که از دید ابزار EDR، این فرآیند لاگین کاملاً عادی به نظر میاد چون هیچ بدافزاری روی سیستم اجرا نشده و فقط توکنهای شما دارن جای دیگه ای استفاده میشن!
افزونههای مرورگر آلوده و خطرناک (Browser Extensions)
خیلی وقتها ما کلی اکستنشن مختلف روی کروم یا بقیه مرورگرها نصب میکنیم بدون اینکه بدونیم پشت صحنه چه خبره. افزونههای مخرب خیلی راحت میتونن با استفاده از APIهای خود مرورگر، محتوای صفحاتی که باز میکنی رو بخونن، فرمها رو مانیتور کنن و اطلاعات مهم رو بفرستن برای هکر.
اینجا هم ابزار EDR فقط میبینه که مرورگر داره مثل همیشه به اینترنت وصل میشه، اما اصلاً نمیفهمه کدوم اکستنشن داره اطلاعات محرمانه شما رو جارو میکنه و میفرسته بیرون!
حملاتی که قبل از اجرای فایل روی سیستم اتفاق میافتن
خیلی از حملات اصلاً کاری به هارد سیستم یا اجرای فایلهای اجرایی ندارند. مثلاً در حملات معروف به ClickFix، کاربر با دیدن یک پیام خطای ساختگی یا CAPTCHA گول میخوره، یک دستور مخرب رو کپی میکنه و دستی توی Terminal یا PowerShell پیست (Paste) میکنه.
تا قبل از اینکه کاربر این کار رو دستی انجام بده، تمام ماجرا فقط توی دل وبسایت و مرورگر اتفاق افتاده و ابزار EDR هیچ چیزی برای گیر دادن نداشته است!
راه حل چیه؟
حقیقت اینه که ابزار EDR تنهاچیزی نیست که برای امنیت سازمان نیازه. امنیت ابری امروزی نیاز به یک سیستم سهلایهای داره که شامل Browser، لایه هویت (Identity) و در نهایت خود سیستم (Endpoint) باشه. کنترل دسترسیها، مدیریت اکستنشنها و استفاده از قابلیتهای امنیتی مستقیم توی خود مرورگر میتونه جلوی خیلی از این دردسرها رو قبل از اینکه کار به جاهای باریک بکشه، بگیره.