تاحداکثر ۲۰ درصد اول مقاله را بخوانید تا متوجه شوید چرا صنعت VPN با تمام شعارهایش دیگر قابل اعتماد نیست! داستان از این قرار است که اکثر شرکتهای ارائهدهنده VPN با یک ادعای تکراری یعنی «ما هیچ 로그 یا ثبت اطلاعاتی نگه نمیداریم» جلو میآیند و کل ترافیک اینترنت شما را میگیرند. اما واقعیت این است که این وعده تا زمانی اعتبار دارد که شرکت مورد نظر هک نشود یا زیر فشار احضاریههای قانونی قرار نگیرد. حالا کارل دونگ (Carl Dong)، از توسعهدهندگان ارشد سابق Bitcoin Core، با پروژهای به نام Obscura VPN آمده تا این بازی را کلاً عوض کند و راهکار تازهای برای حریم خصوصی ارائه دهد.
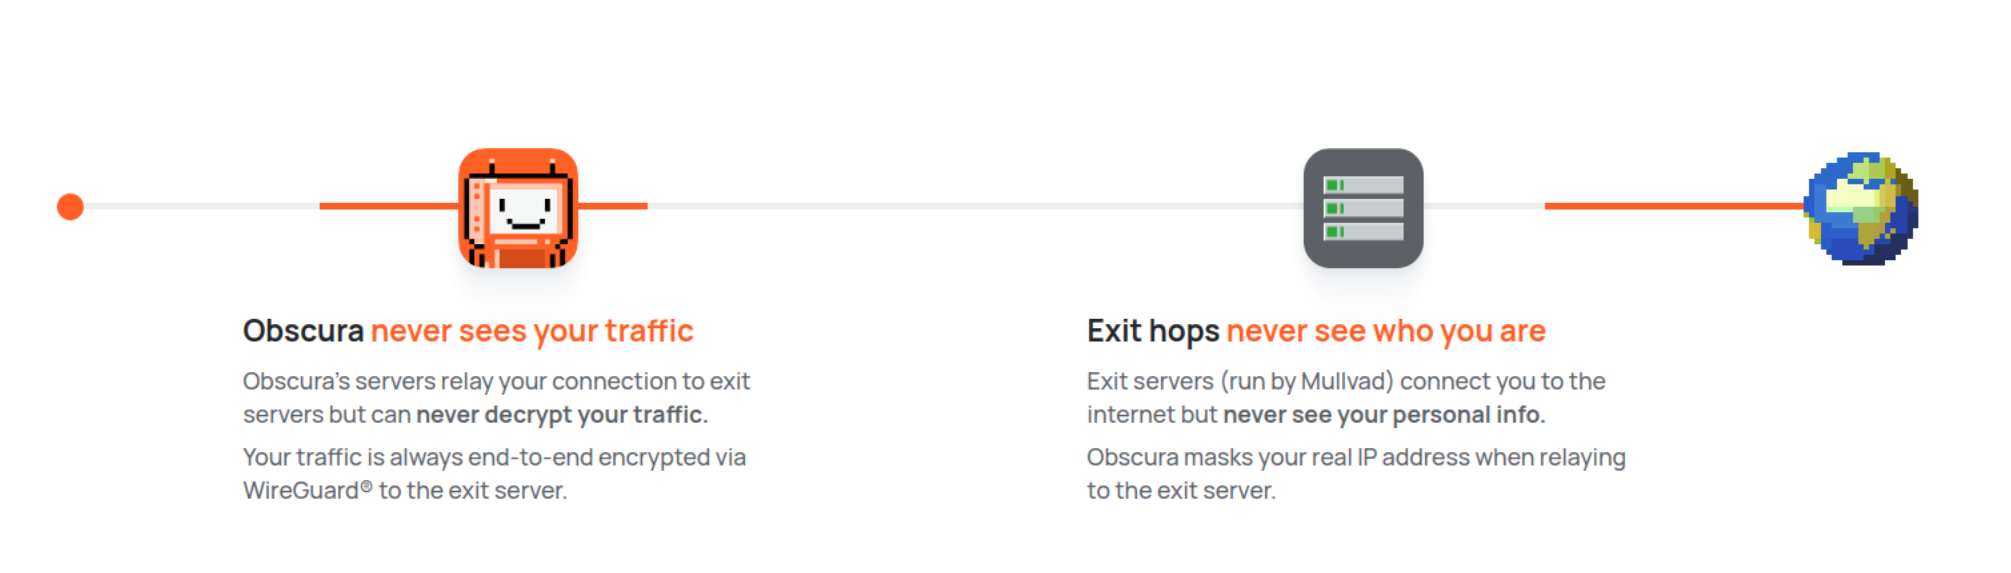
صنعت VPN سالهاست که روی مدل «عدم ثبت لاگ» میچرخد، اما با پیشرفت حملات سایبری و ابزارهای هوش مصنوعی، این وعدهها دیگر پاسخگوی نیاز کاربران نیست. Obscura برای حل این مشکل آمده و کار را بین دو شرکت مستقل تقسیم کرده است تا هیچکس نتواند هویت شما را به وبگردیتان وصل کند. هاپ اول سرورهای خود Obscura است و هاپ خروجی توسط Mullvad (یک شرکت امن و نامآشنای سوئدی) مدیریت میشود. ترافیک شما با کلیدهای Mullvad به صورت end-to-end رمزنگاری میشود؛ یعنی Obscura اصلاً نمیتواند محتوای کار شما را ببیند و Mullvad هم هیچوقت نمیفهمد شما چه کسی هستید!
nn
nn
چرا مدل سنتی VPN دیگر جواب نمیدهد؟
کارل دونگ در مصاحبهای گفته که فلسفه اصلیاش «اعتماد نکن، تأیید کن» (Don’t Trust, Verify) است؛ اصلی که از دنیای سایبرپانک یاد گرفته. او معتقد است وقتی نرمافزاری میتواند به تمام ترافیک اینترنت شما دسترسی داشته باشد، یک قول ساده کافی نیست. حتی اگر یک ارائهدهنده VPN کاملاً راستگو باشد، باز هم خطر هک شدن وجود دارد. جامعه امنیت سایبری کمکم دارد به این نتیجه میرسد که شاید استفاده از VPNهای معمولی دیگر امن نباشد و باید به سراغ ساختارهای جدیدی مثل سیستمهای دو مرحلهای رفت.
ساختار دومرحلهای (Two-Party Relay) چطور کار میکند؟
در یک VPN سنتی، یک شرکت هم IP و اطلاعات پرداخت شما را میداند و هم ترافیک اینترنت شما را میبیند. حتی اگر از گزینههای چند هاپه استفاده کنید، باز هم همهچیز دست یک شرکت است. اما در ساختار Obscura، ترافیک شما از دو شرکت کاملاً جداگانه عبور میکند:
- هاپ اول: سرورهای Obscura که فقط هویت و IP شما را میبینند اما به ترافیک رمزنگاریشده دسترسی ندارند.
- هاپ خروجی: سرورهای Mullvad که ترافیک اینترنت شما را به مقصد میرسانند اما هیچ ایدهای ندارند که شما چه کسی هستید و از چه IP وصل شدهاید.
این ساختار شبیه به سیستم Tor است، با این تفاوت که برای سرعت و پایداری فوقالعاده بهینه شده است.
پروتکل Stealth و مقاومت در برابر سانسور با QUIC
یکی از بخشهای فنی جالب این پروژه، استفاده از پروتکل QUIC برای شبیهسازی ترافیک HTTP/3 است. چرا QUIC؟ چون علاوه بر ظاهر شبیه به HTTP/3، به کمک قابلیت Unreliable Datagram از مشکل معروف TCP-over-TCP جلوگیری میکند. این یعنی سیستمهای فیلترینگ و سانسور به سختی میتوانند با Deep Packet Inspection روی آن تسلط پیدا کنند، چرا که پیامها تکهتکه و جابهجا میشوند و بازسازی آنها برای سیستمهای نظارتی بسیار پرهزینه است.
ما دادههای مصرفکننده را مثل «زسم سمّی» میدانیم! نمیخواهیمشان، احتیاجی بهشان نداریم و تمام تلاشمان را میکنیم تا مجبور نباشید چیزی به ما بدهید.
این جمله کارل دونگ نشان میدهد که رویکرد آنها تا چه حد با بقیه بازار فرق دارد. آنها حتی ایمیل نمیخواهند و ورود به سیستم فقط با یک شماره حساب رندوم انجام میشود. البته آنها صراحتاً میگویند که IP اتصال شما را همچنان میبینند (چون تغییر این موضوع نیازمند بازنویسی کل پشته OSI است)، اما با جداسازی کامل این اطلاعات از ترافیک وبگردی، امنترین حالت ممکن را رقم زدهاند.
چرا Buildهای قابل بازتولید (Reproducible Builds) مهم هستند؟
برای کاربران غیرمتخصص، کدهای منبعباز (Open-Source) خیلی وقتها گنگ به نظر میرسند. اما کارل با آوردن تجربه خود از Bitcoin Core به Obscura، روی Reproducible Builds تأکید ویژهای دارد. این یعنی اپلیکیشنی که شما دانلود میکنید، دقیقاً با سورسکدی که روی GitHub قرار دارد مطابقت دارد و هیچ کد مخفی یا دستکاریشدهای در کار نیست؛ چیزی که برای نرمافزاری که به کل اینترنت شما دسترسی دارد، حیاتی است.
نگاهی به آینده و دانش نفرینشده اینترنت!
یکی از بخشهای جالب سایت Obscura صفحهای به نام «Cursed Knowledge» یا همان دانش نفرینشده است. کارل درباره یکی از عجیبترین بخشهای اینترنت یعنی پسوند TLS SNI توضیح میدهد. جالب است بدانید برخلاف تصور عموم که فکر میکنند اتصال TLS کاملاً رمزنگاریشده است، نام دامنه سرور در بخش SNI به صورت متن ساده (plaintext) و بدون رمزنگاری قرار دارد و شرکتهای ارائهدهنده اینترنت (ISPها) معمولاً از همین نقص برای اعمال سانسور استفاده میکنند!
در نهایت، Obscura با تمام ویژگیهای جذابی مثل قبول رمزارزهایی مثل Monero و Bitcoin over Lightning، سورسکد باز و مدل تقسیم اعتماد، راهکار متفاوتی را روی میز گذاشته است. شما میتوانید سورسکد را روی GitHub بررسی کنید و خودتان همهچیز را راستیآزمایی کنید.