این روزها استفاده از AI agents توی سازمانها مثل برق و باد داره زیاد میشه، اما این رشد سریع یه روی تاریک هم داره؛ هکرها دارن از این رباتهای هوشمند بهعنوان پلهایی برای نفوذ به بخشهای حساس مثل دیتابیسها و اطلاعات شخصی استفاده میکنن. تو پنج ماه گذشته، گوگل و کلی سازمان دیگه مچگیری شدن چون مشخص شد سیستمهای داخلیشون یه باگ اساسی داره که اجازه میده دستورات مخرب از یه agent به agent بعدی منتقل بشه. این تکنیک در واقع یه جور prompt injection پیشرفتهست که مستقیم رو خود agentها سوار میشه، نه روی LLM اصلی!
وقتی امنیت راهروها خالی میمونه اما در ورودی قفله!
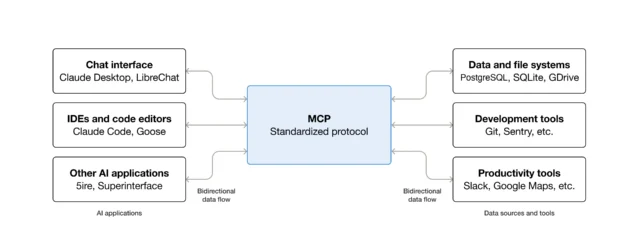
محققان امنیتی متوجه شدن که پروتکل MCP یا همان Model Context Protocol که ابزارهایی مثل گوگل، جیپی مورگان و حتی نهادهای دولتی برای ارتباط بین agentها ازش استفاده میکنن، یه حفره اعتماد خیلی بزرگ داره. مشکل اصلی اینجاست که این پروتکلها فرض رو بر این گذاشتن که همه چی امن و زرورقی توی شبکه داخلی جریان داره. بنابراین وقتی یه agent یه دستور کاری رو به agent بعدی میده، دومی چشمبسته اون رو اجرا میکنه؛ دقیقا مثل اینه که در ورودی خانه قفل باشه ولی توی راهرو هیچکس حواسش به رفتوآمدها نباشه!
nn
nn
Douglas McKee از شرکت Rapid7 این موضوع رو خیلی ساده باز کرده و میگه: «یکی یه متن مخرب رو جایی جا میذاره، یه agent اون رو میخونه و به اسم کار محولشده میفرسته واسه agent بعدی. چون agent دوم به اولی اعتماد کامل داره، دستور رو مو به مو اجرا میکنه. تمام بخشهای این زنجیره دقیقا دارن کار خودشون رو درست انجام میدن و همین موضوع پیدا کردن باگ رو انقدر سخت کرده!»
ماجرای باگ خطرناک گوگل و چالشهای پروتکل pivoting
یکی از جدیترین نمونهها توی سیستمهای گوگل پیدا شد که امتیاز ریسک بالای ۸ رو به خودش اختصاص داد. مشکل از اونجا آب میخورد که پکیجهای ابزاری دیتابیس گوگل بدون مکانیزم درست برای بررسی مسیرهای هدایت یا همون CheckRedirect پیادهسازی شده بودن. همین باعث میشد هکرها بتونن با یه ترفند ساده، درخواستهای شبکه رو به سمت سرورهای داخلی هدایت کنن و به مقاصد دلخواه خودشون برسن. گوگل بالاخره با اعمال لیستهای مجاز و مسدودسازی IPها این مشکل رو جمع کرد، اما این قضیه نشون داد چقدر کار برای توسعهدهندگان سخته.
چرا مدلهای امنیتی قدیمی جواب نمیدهند؟
خیلی از شرکتها توی تبوتاب ساخت سیستمهای مبتنی بر agent، اصلیترین قانون امنیت یعنی Zero Trust یا «هیچکس را باور نکن» رو کاملا فراموش کردن. ساختار پروتکلهای جدید طوری طراحی شده که انگار هر کدوم توی یه جزیره دورافتاده زندگی میکنن و نیازی به اعتبارسنجی مداوم ندارن.
درس بزرگی که باید از این ماجرا بگیریم اینه که هر ورودیای که از سمت LLM به ابزار شما میرسه رو باید دقیقاً مثل یه پیام مشکوک از طرف یه غریبه تو اینترنت ببینید؛ چون واقعاً هم همینه!