راستش را بخواهید، دنیای کنسولهای بازی همیشه میدان نبرد جذاب بین شرکتهای سازنده و هکرها بوده و این بار نوبت به غول تازهوارد رسیده است! سوییچ ۲ نینتندو که کلی سر و صدا به پا کرده بود، بالاخره در امنیت شکست خورد و یک محقق امنیت توانسته قفل نرمافزاری آن را تا حدی باز کند. این یعنی راه برای اجرای برنامههای دلخواه و دستکاری بازیها هموار شده است.
اگر بخواهیم خیلی ساده بگوییم، این هک جدید به کاربران اجازه میدهد کارهای عجیبی روی کنسول انجام دهند؛ از اجرای بازیهای شخصیسازی شده و ماد کردن گرفته تا بکآپ گرفتن از فایلهای سیو و دسترسی به بخشهای مختلف سختافزار. این یعنی آزادی عمل کامل برای کسانی که دوست دارند از محدودیتهای نینتندو فرار کنند!
ماجرای این هک از کجا آب میخورد؟
این دسترسی جدید که اصطلاحاً به آن userland میگویند، با استفاده از نسخه قدیمیتر برنامهای به نام SmileBasic 4 روی سختافزار نینتندو پیادهسازی شده است. البته کار به همین سادگیها هم نیست؛ این هک به یک سیستم لینوکس یا مک روی همان شبکه نیاز دارد تا با کمک یک node.js package بتواند دسترسیهای سیستمی را دور بزند و کار را جلو ببرد.
سام هجحمید (Sammy Hajhamid)، محقق امنیتی که پشت این پروژه است، میگوید برای پیدا کردن این باگ کلی زحمت کشیده و حتی از ابزارهای هوش مصنوعی مثل Codex برای بررسی زبان مفسر SmileBasic استفاده کرده است. بعد از دو هفته تلاش شبانهروزی، او موفق شد یک باگ باحال پیدا کند که به او اجازه میداد به حافظه سیستم سرک بکشد!
از باگ حافظه تا اجرای کدهای دلخواه
ماجرا همینجا تمام نشد. این محقق با سرک کشیدن بیشتر در بخشهای مختلف کنسول، یک آسیبپذیری دیگر در بخش مدیریت فایلها پیدا کرد. با این کلک جدید، او توانست دسترسی کامل برای خواندن و نوشتن اطلاعات پیدا کند و در نهایت با دور زدن سیستم، کدهای خودش را روی دستگاه اجرا کند.
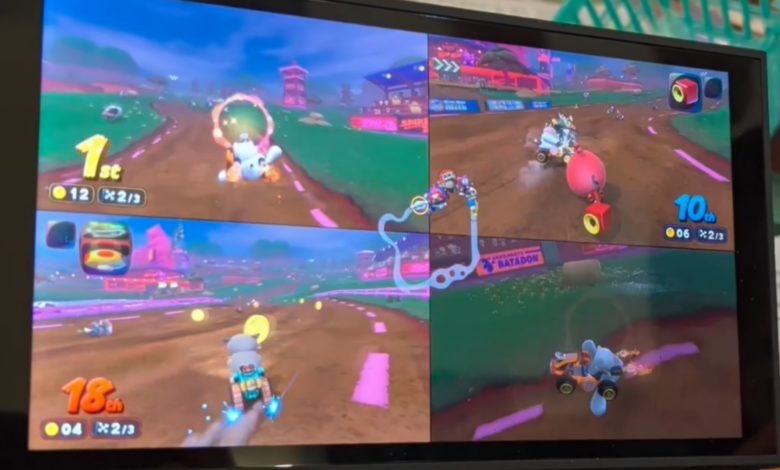
برای اینکه ثابت کنند کارشان جدی است، این هکرها ویدیوهایی از بازی معروف ماریو کارت منتشر کردهاند که در آن کاراکترهای عجیبوغریب و شخصیسازیشده در حال دویدن هستند. جامعه کاربری هم دست به کار شده و دارد ابزارهای مختلفی برای توسعهدهندگان میسازد.
این که چقدر طول بکشد تا نینتندو با یک آپدیت جدید این سوراخ سنبهها را ببندد، خودش داستان دیگری است؛ اما فعلاً هکرها برندهی این راند هستند!