تا حالا به این فکر کردین که چرا خیلی از شرکتهای بزرگ دنیا همیشه از دست باگهای امنیتی توی سیستمهاشون شاکیان؟ داستان از این قراره که بیشتر از ۹۰ درصد کدهای برنامههای تجاری از کتابخانههای متنباز یا همون third-party تشکیل شده. جالب اینجاست که توی هر نرمافزار بزرگی، همیشه بالای ۵۰۰ تا آسیبپذیری شناختهشده وجود داره و هکرها معمولاً یک هفته قبل از اینکه کسی به فکر درست کردنش باشه، به سیستمها حمله میکنن!
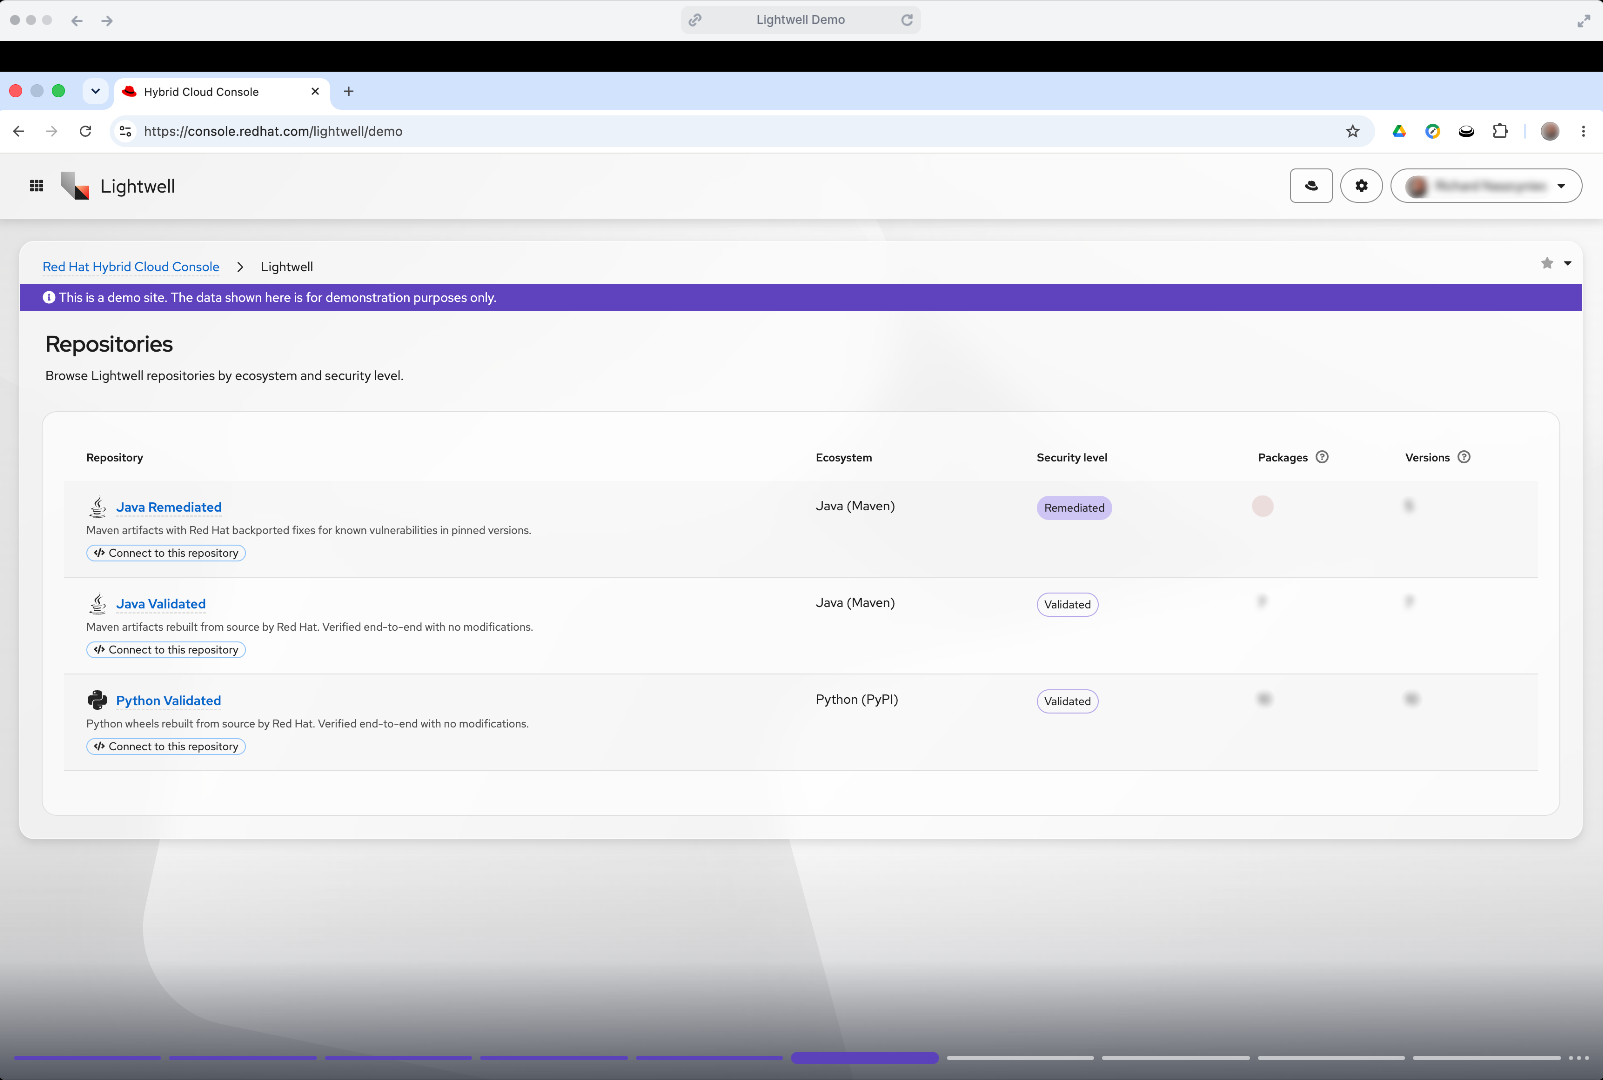
اینجاست که پروژه Lightwell از شرکتهای ردهات و IBM وارد میدون میشه تا این بازی رو بهم بزنه. سیستم کارش چطوریه؟ خیلی سادهست؛ به جای اینکه بشینن منتظر توسعهدهندههای اصلی بمونن تا شاید یه روزی کدهای خودشون رو آپدیت کنن، خود ردهات دست به کار میشه و این اصلاحات امنیتی رو به صورت مستقیم روی نسخههای در حال اجرا پیادهسازی میکنه و از طریق Repositoryهای امن به دست کاربر میرسونه.
nn
nn

از رفع ۴۰۰ باگ خطرناک تا برنامههای بزرگ برای آینده
تا این لحظه، تیم Lightwell موفق شده بیشتر از ۴۰۰ تا آسیبپذیری خطرناک رو توی کتابخانههای پایهای جاوا اصلاح کنه. خفنتر اینکه این کار بدون دستکاری نسخههای قفلشدهای که شرکتها مجبورن ازشون استفاده کنن انجام میشه.
خبر خوب اینکه این پروژه قرار نیست فقط محدود به جاوا بمونه. ردهات تو نقشه راه خودش اعلام کرده که به زودی زبانهای پایتون، جاوا اسکریپت و داتنت هم به این سیستم اضافه میشن تا هیچ کدی از دست هکرها در امان نباشه.
درهای Clearinghouse برای همه باز شد
قبلاً بخش پیشرفتهای به اسم Clearinghouse Premier وجود داشت که فقط مختص زیرساختهای خیلی حیاتی و خاص بود و هر کسی نمیتونست بهش دسترسی داشته باشه. اما حالا خبر خوب اینه که این محدودیت برداشته شده و هر سازمانی میتونه مستقیماً از این سرویس استفاده کنه.
باید بدونید که Lightwell در حال حاضر دو تا بخش داره: یکی Lightwell Network که یه اشتراک سلفسرویسه و دسترسی به پچها و مستندات رو میده، و اون یکی نسخه Premier که خیلی شخصیسازیشدهتره و به شرکتها اجازه میده دقیقاً بفهمن چه باگهایی بیشتر براشون خطرناکه و پچها دقیقاً کی میرسن.
هوش مصنوعی و رباتهای مخرب قوانین بازی رو عوض کردن و با سرعت ماشین دارن به کدهای قدیمی حمله میکنن. به هکرها ربطی نداره که کد شما ۱۰ سال پیش نوشته شده؛ اونا فقط یه ترک کوچیک تو سیستم میخوان تا کل شبکه رو به هم بریزن!
اگر دوست دارید بیشتر با این سیستم خفن آشنا بشید، ردهات یه دموی فنی هم گذاشته که میتونید مراحل کار رو از نزدیک توش ببینید.