حتماً برایتان پیش آمده که ناگهان روی گوشیتان یک نوتیفیکیشن عجیب و غریب از یک اپلیکیشن خرید ببینید که فریاد میزند «ما هک شدیم!». این دقیقاً همان کابوسی بود که روز سهشنبه برای کاربران اپلیکیشن معروف مد و پوشاک ASOS رقم خورد. هکرها موفق شدند با نفوذ به سیستمهای ارتباطی این شرکت، نوتیفیکیشنهایی با متن «ASOS HACKED» را مستقیم روی گوشی هزاران کاربر بفرستند و مدعی شوند که اطلاعات کاربران را دزدیدهاند.
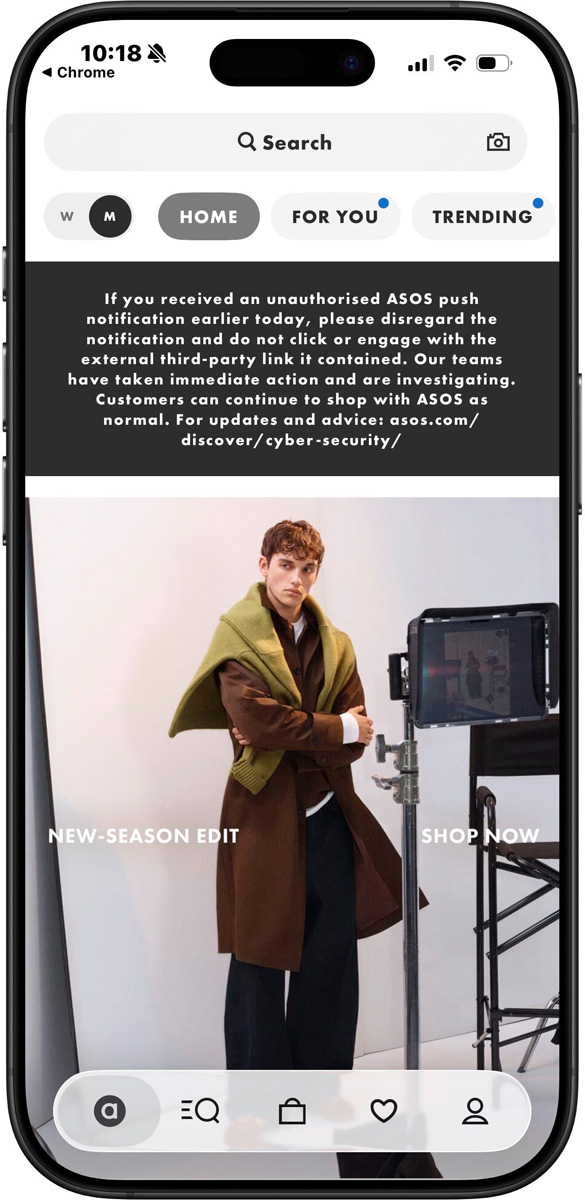
شرکت ASOS بلافاصله اینتیسیدنت (incident) پیشآآمده را تأیید کرد و به کاربرانش هشدار داد که به هیچ وجه روی لینکهای ناشناسی که داخل این نوتیفیکیشنها قرار داشته کلیک نکنند. هکرها در پیامهای خود مدعی شده بودند که محیط Snowflake این شرکت را کاملاً کامپمایز (compromise) کردهاند و اگر ASOS با آنها وارد مذاکره نشود، اطلاعات را لیک (leak) خواهند کرد.
nn
nn
ماجرای هک شدن اپلیکیشن ASOS از کجا آب میخورد؟
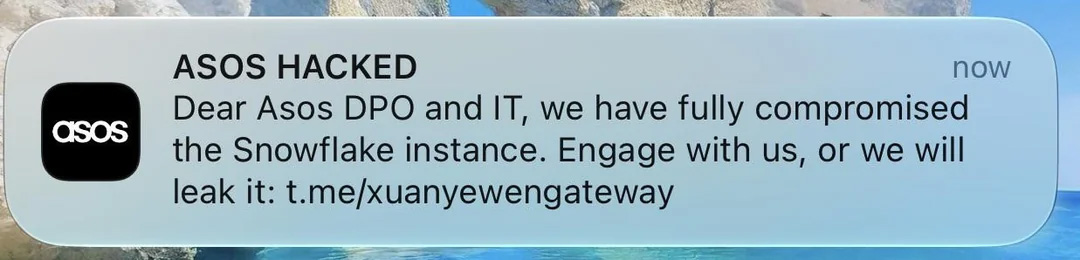
ماجرا از ساعت ۵ صبح سهشنبه شروع شد؛ زمانی که گوشی کاربران اندروید و آیفون با دریافت نوتیفیکیشنهای عجیب هک شدن، روی هوا رفت. متن پیام کاملاً صریح و بیپرده بود:
ASOS HACKED. Dear Asos DPO and IT, we have fully compromised the Snowflake instance. Engage with us, or we will leak it.
این گروه هکری که خود را «Xuanye group» مینامند، کاربران را به یک کانال تلگرامی هدایت میکردند تا حرفهایشان را آنجا دنبال کنند. با این حال، تیم امنیتی ASOS آب پاکی را روی دست همه ریخت و اعلام کرد که خوشبختانه اطلاعات مربوط به کارتهای بانکی و پسورد اکانتها سالم هستند و هیچ آسیبی ندیدهاند.

منبع: ردیت
چه اطلاعاتی لو رفته است؟
بر اساس اطلاعاتی که شرکت ASOS منتشر کرده، پلتفرمهای شخص ثالثی که برای ارسال پیام به مشتریان استفاده میشدهاند، بدون مجوز دسترسی قرار گرفتهاند. این یعنی ممکن است اطلاعات پایه و شخصی مثل نام و راههای ارتباطی کاربران در معرض دید هکرها قرار گرفته باشد.
گروه هکری Xuanye هم در بیانیههای پایانی خود ادعا کردند که اپلیکیشن این سازمان در حال حاضر برای استفاده امن است و اطلاعاتی که از مشتریان برداشتهاند فعلاً دستنخورده باقی میماند. با این وجود، آنها هیچ مدرک مستند و محکمی که نشان دهد واقعاً به سیستمهای Snowflake دسترسی پیدا کردهاند ارائه ندادند و مشخص نیست دقیقا چه حجم از دادهها به سرقت رفته است.