هک ۳۲ آسیبپذیری zero-day در روز اول مسابقات Pwn2Own ایرلند؛ از گلکسی S26 تا هوش مصنوعی!

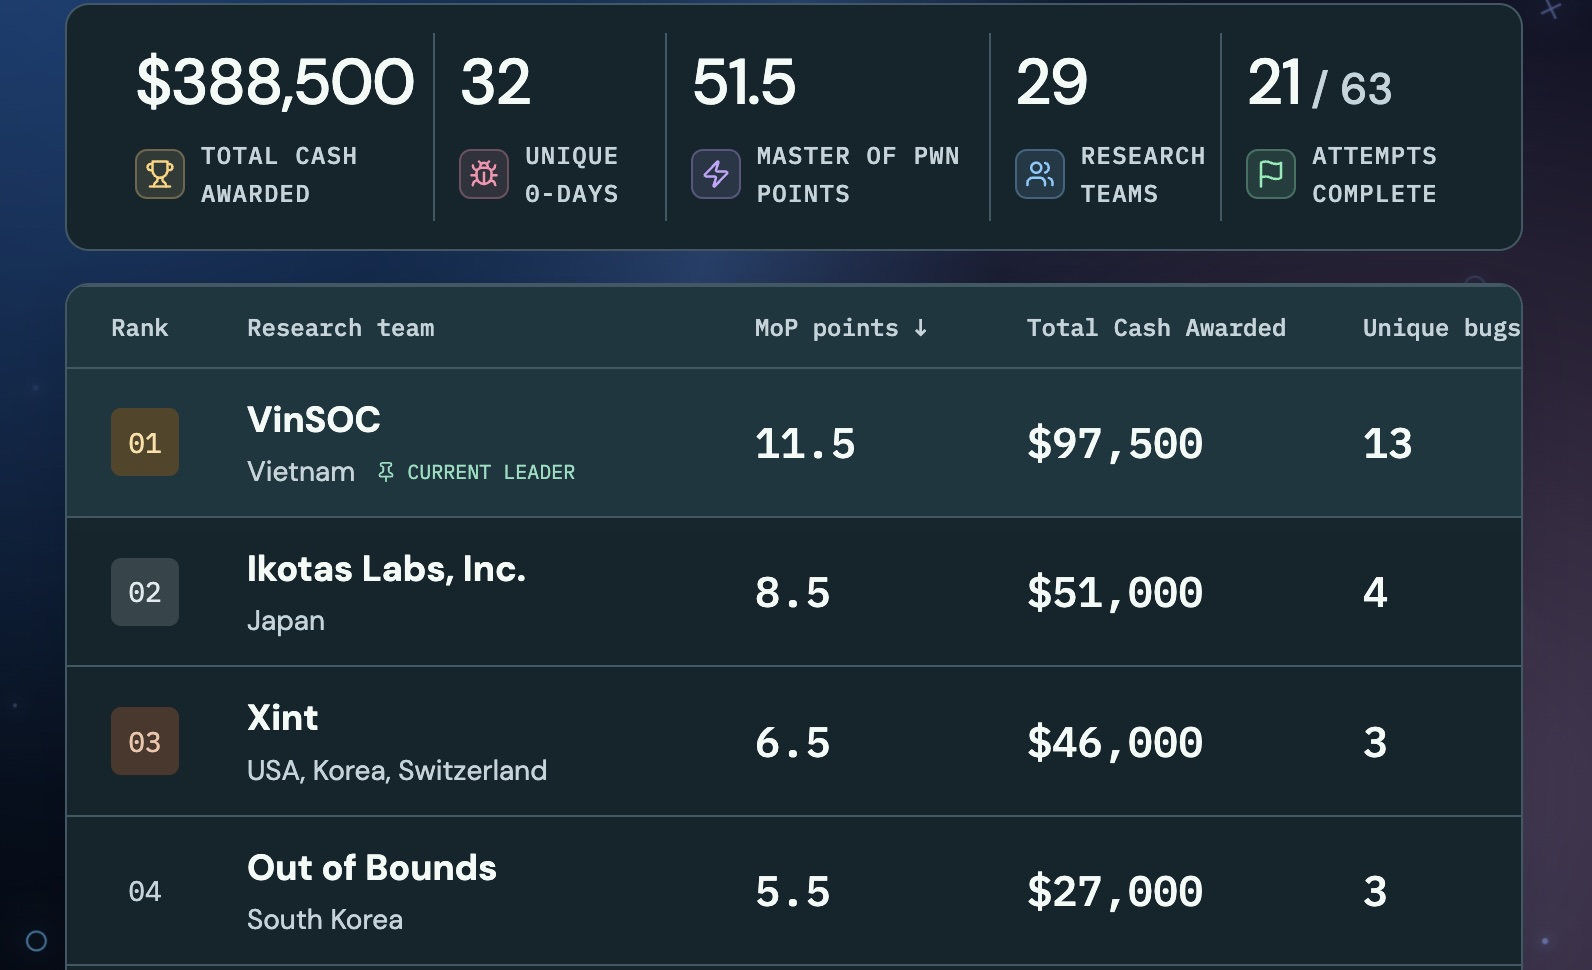
همین روز اول مسابقات هک Pwn2Own ایرلند ۲۰۲۶، دنیای امنیت سایبری حسابی تکون خورد! هکرها و پژوهشگرای امنیتی تو همون روز اول تونستن ۳۲ تا آسیبپذیری خفن و ناشناخته یا همون zero-day رو روی دستگاههای مختلف پیادهسازی کنن و جالب اینجاست که گوشی سامسونگ گلکسی S26 رو تنها تو چند ساعت دو بار هک کردن و جیبشون رو با ۳۸۸,۵۰۰ دلار پول نقد پر کردن!
مسابقات Pwn2Own امسال داره روی ۷ دستهبندی مختلف از جمله گوشیهای پرچمدار مثل آیفون ۱۷، گوگل پیکسل ۱۰ و همین گلکسی S26، دستگاههای هوشمند خانگی، پرینترها، ابزارهای سلامت، اپلیکیشنهای پیامرسان و زیرساختهای هوش مصنوعی برگزار میشه تا ببینن کدوم دستگاهها واقعاً امن هستن.
nn
nn
گل کاشتن هکرها تو روز اول مسابقه
ستارههای روز اول تیمهایی مثل Interrupt Labs و Ikotas Labs بودن که مستقیم زدن به سیم آخر و پرچمدار سامسونگ یعنی گلکسی S26 رو هک کردن. البته بعضی از این bug ها برای خودِ سازنده هم جدید نبود و قبلاً یه چیزایی در موردشون میدونستن!
از اونطرف، بچههای تیم VinSOC گل کاشتن و با زنجیر کردن ۷ تا zero-day مختلف به همدیگه، تونستن هاب روشنایی هوشمند Philips Hue Bridge Pro رو دور بزنن و ۴۰ هزار دلار به جیب بزنن. این تیم به همینم راضی نشد و با یه exploit زنجیرهای دیگه روی پایگاه داده هوش مصنوعی Oracle Autonomous AI Database هم ۴۰ هزار دلار دیگه برنده شد.
هدف قرار گرفتن ابزارهای هوش مصنوعی و گجتهای هوشمند
ماجرا فقط به گوشی ختم نشد؛ هکرها تو این مسابقات سراغ ابزارهای هوش مصنوعی ابری مثل OpenAI Codex رفتن و تونستن اونو با یه تزریق ساده از کار بندازن. پرینترهای برندهای مختلف، اسپیکر هوشمند Sonos Era 300 و کلی گجت دیگه هم زیر ذرهبین قرار گرفتن. البته تیمهایی مثل White Noise Club هم بودن که روی گوگل پیکسل ۱۰ تمرکز کرده بودن، ولی وقت کم آوردن و نتونستن تو زمان تعیینشده exploit خودشون رو نهایی کنن.
هدف اصلی این مسابقات که توسط بنیاد Zero Day Initiative (ZDI) برگزار میشه اینه که قبل از اینکه هکرهای کلاهسیاه و آدمبدهای دنیای سایبری دستشون به این باگها برسه، پژوهشگرهای کلاهسفید اونها رو پیدا کنن و به شرکتها فرصت بدن تا پچهای امنیتی رو عرضه کنن.
مسابقات تو روزهای دوم و سوم هم با شدت ادامه داره و باید دید دستگاههای دیگهای مثل هوش مصنوعیها و گوشیهای گوگل و سامسونگ چطور میتونن جلوی این حملات مقاومت کنن.