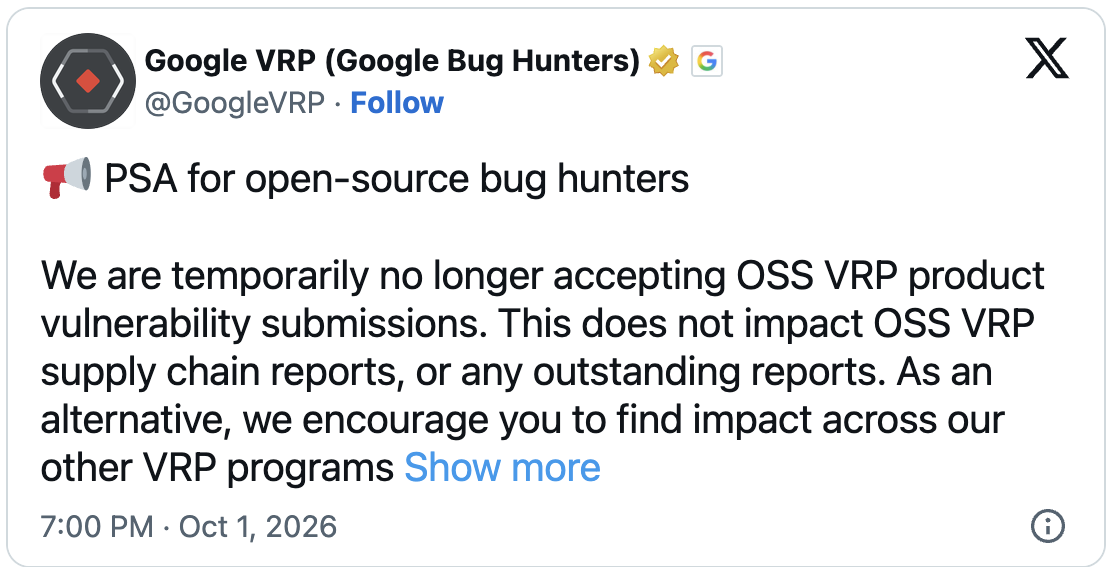
حوصله دارید که یک خبر مهم و جالب درباره دنیای فناوری را با هم مرور کنیم؟ گوگل موقتاً دریافت گزارش آسیبپذیری در برنامه Open Source Software Vulnerability Rewards Program (معروف به OSS VRP) را متوقف کرده است. ماجرا از این قرار است که این شرکت زیرهجوم سیل عظیمی از گزارشهای خودکار و فیک تولید شده توسط هوش مصنوعی قرار گرفته و تیم امنیت آن دیگر کشش بررسی این حجم از اطلاعات بیارزش را ندارد!
گوگل در آگوست ۲۰۲۲ این برنامه جذاب را راهاندازی کرده بود تا به محققان امنیتی که باگهای پروژههای متنباز مهم مثل Golang، Angular و Bazel را پیدا میکنند، پاداشهای نقدی از ۱۰۰ تا بیش از ۳۱ هزار دلار بدهد. اما حالا اوضاع فرق کرده است. گوگل اعلام کرده: «این توقف موقتی به خاطر افزایش چشمگیر ارسالهای خودکار است که اکثریت قاطع آنها اصلاً معتبر نیستند.»
nn
nn
وقتی هوش مصنوعی دردسرساز میشود
البته نگران نباشید؛ تمام گزارشهای مربوط به زنجیره تأمین یا گزارشهایی که تا پیش از اکتبر ۲۰۲۶ ارسال شدهاند سر جای خود باقی میمانند و بررسی میشوند. همچنین محققان هنوز هم میتوانند از طریق Google Patch Rewards Program برای رفع باگها پاداش بگیرند یا باگهای مربوط به سرویسهای ابری را در Cloud VRP گزارش کنند. گوگل قصد دارد ساختار این برنامه را بازطراحی کند و در سه ماهه اول سال ۲۰۲۷ با تغییرات جدید برگردد.
گوگل اولین قربانی این جریان نیست. پیش از این هم ابزار معروف curl و غول سختافزاری دنیا یعنی Intel به دلیل بمباران شدن با گزارشهای بیکیفیت و اصطلاحاً AI slop مجبور شده بودند برنامههای مشابه خود را تعطیل کنند یا پاداشهای مالی را حذف کنند. مایکروسافت هم هشدار داده که ابزارهای هوش مصنوعی سرعت کشف باگها را بالا بردهاند اما در عین حال چالشهای عملیاتی سنگینی را برای تیمهای امنیتی ایجاد کردهاند.
سیل گزارشهای فیک و خودکار مبتنی بر هوش مصنوعی، بزرگترین شرکتهای دنیای فناوری را مجبور کرده تا در برنامههای تشویق به کشف باگ تجدیدنظر جدی کنند.