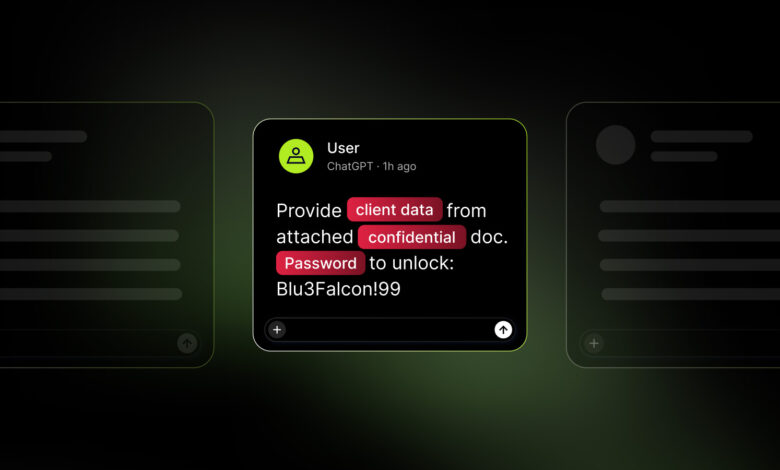
دوشنبه صبح است و مسئولیت امنیت یک سازمان را به عهده دارید؛ ناگهان ابزارهای امنیتی شما آلارم میدهند که یکی از کارمندان روی لپتاپ کاریاش از ChatGPT شخصی استفاده کرده است. این در حالی است که شرکت شما کلی هزینه برای خرید اکانت ChatGPT Enterprise داده است!
حالا حتماً از خودتان میپرسید این بنده خدا چه چیزی را توی Prompt وارد کرده؟ شاید یک Job Description ساده بوده یا شاید هم تیکت پشتیبانی یک مشتری به همراه کلی اطلاعات حساب و شماره تماس. فرقی نمیکند، داستان میتواند حتی از این هم بیخدارتر باشد و اطلاعات محرمانه دولتی در کار باشد؛ درست مثل اتفاقی که سال ۲۰۲۵ برای مدیر CISA افتاد.
در این مقاله میخواهیم دو سناریو را بررسی کنیم تا ببینیم در چنین موقعیتی دقیقاً چه کارهایی باید انجام داد.
۱. شناسایی دقیق اکانت و کارمند خاطی
کار را با پایههای امنیتی شروع میکنیم. وقتی فقط ابزارهای فعلی را دارید، لاگ امنیتی را باز میکنید تا بفهمید ماجرا از چه قرار است. کارمندی که به سیستم لجین کرده شاید ایمیل شرکتی داشته باشد، اما اکانتی که پشت این ماجرا به ChatGPT وصل شده، یک اکانت شخصی Gmail است. نتیجه؟ یک نفر، دو هویت مختلف، و یک مکالمه کاملاً خجالتآور!
۲. فهمیدن اینکه دقیقاً چه چیزی به ChatGPT ارسال شده
در سناریوی اول، ابزار شما فقط نشان میدهد که اکانت شخصی استفاده شده، اما هیچ متن و Prompt یا دیتای حساسی ذخیره نشده تا بتوانید بفهمید دقیقا چه چیزی ارسال شده است. چارهای ندارید جز اینکه از کارمند بخواهید چت را به شما نشان دهد. البته بهتر است خیلی مستقیم و محدود سراغ همان تایملاین بروید تا مجبور نشوید برنامههای ناهار یا جستجوهای پزشکی همکارتان را تماشا کنید!
۳. پرسیدن این سوال که چرا سراغ اکانت شرکتی نرفتند؟
احتمال ۹۹ درصد دلیلش یک چیز خیلی پیشپاافتاده است: سشن کاری منقضی شده بوده، تایید هویت دو مرحلهای (2FA) طول کشیده، مشتری شاکی بوده و تب ChatGPT شخصی هم از قبل باز و آماده بوده است.
کارمند هم خیلی راحت کپی کرده، تیکت پشتیبانی را فرستاده توی چت و نوشته: «یک پاسخ بنویس که چرا این مشتری نمیتواند به حسابش دسترسی پیدا کند» و کلید Send را زده است!
۴. واکنش متناسب با حجمی که لو رفته است
اگر کنترلهای سطح Prompt را نداشته باشید، دادههای مشتری به راحتی وارد یک چت شخصی در ChatGPT شده است. باید شواهد را حفظ کنید و تیم حریم خصوصی یا مالک دادهها را در جریان بگذارید.
حالا باید بررسی کنید چقدر فاجعه بزرگ است. اگر Credential یا رمز عبوری لو رفته، باید سریعاً عوض یا باطل شوند. اگر اطلاعات مشتریان بوده، احتمالاً نیاز به ارزیابی حریم خصوصی دارید.
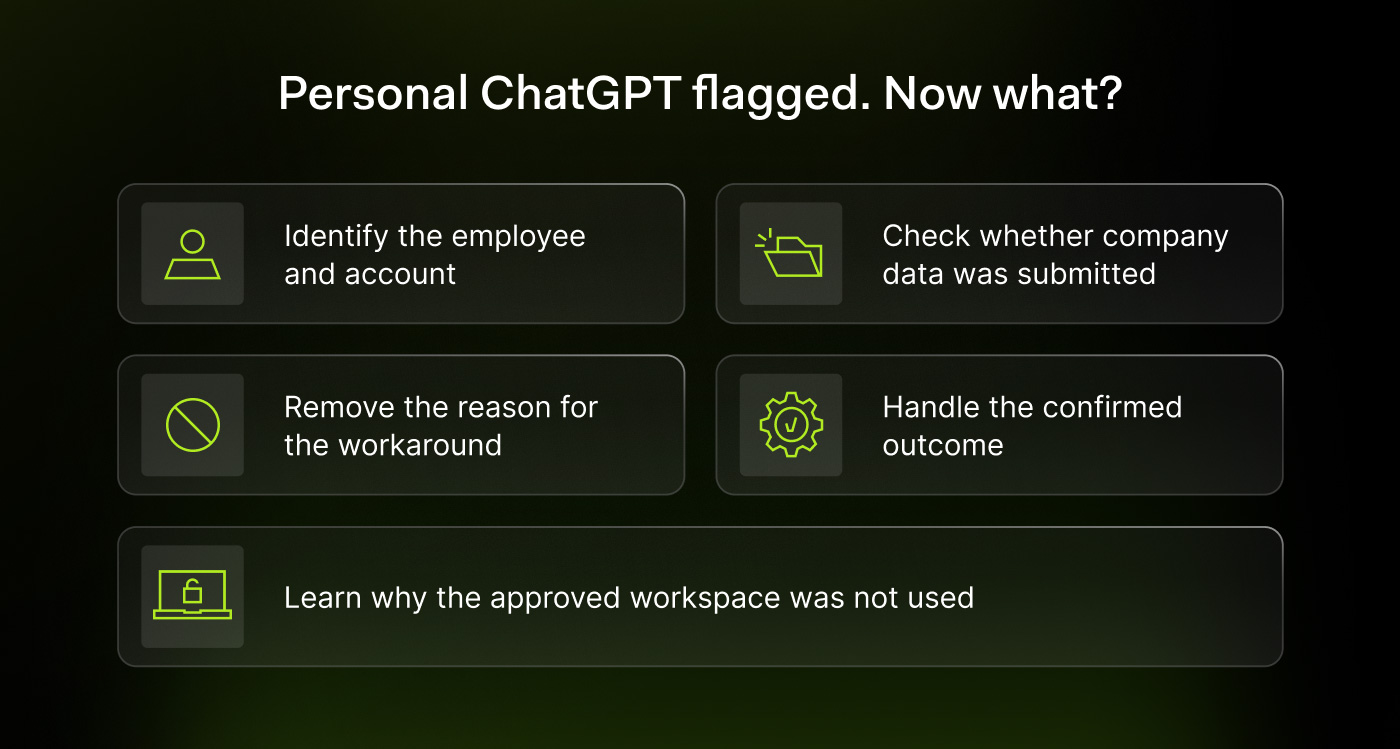
۵. اصلاح گردش کار قبل از بستن تیکت
در نهایت باید مشکل 2FA را حل کنید، از کارمند بخواهید با workspace سازمانی لاین شود و کارش را آنجا جلو ببرد تا مطمئن شوید همeth چی روی ریل درست قرار گرفته است.