حواست رو خوب جمع کن! اگر از سرویسهای محبوب Atlassian مثل Jira، Confluence یا Bitbucket روی سرور خودت استفاده میکنی، همین الان باید دست به کار بشی. هکرها بلافاصله بعد از منتشر شدن کدهای PoC برای یک آسیبپذیری حیاتی (با شناسه CVE-2026-21589)، حملات گستردهای رو شروع کردن و بدون نیاز به هیچگونه احراز هویت (Authentication) دارن به سیستمها نفوذ میکنن.
ماج از این قراره که شرکت امنیتی Previdian متوجه شد هکرها دارن از یک باگ خفن برای خوندن فایلهای مهم سرور سوءاستفاده میکنن. این باگ به هکر اجازه میده اگر آدرس و نام دقیق فایل رو داشته باشه، به راحتی به فایلهای ریشه وب (Web Root) دسترسی پیدا کنه؛ اون هم بدون اینکه نیاز باشه رمز عبوری وارد کنه!
nn
nn
چه محصولاتی در خطر هستند؟
این دردسر بزرگ محصولات مختلفی رو درگیر کرده که بیشتر روی سرورهای شخصی و سازمانی (Self-hosted) سوار میشن. لیست این محصولات شامل موارد زیر میشه:
- Bitbucket Data Center
- Confluence Data Center
- Jira Service Management Data Center
- Jira Software Data Center
- Bamboo Data Center
- Crowd Data Center
- Crucible
- Fisheye
ماجرای سوءاستفاده از سیستم و دسترسی به ادمین
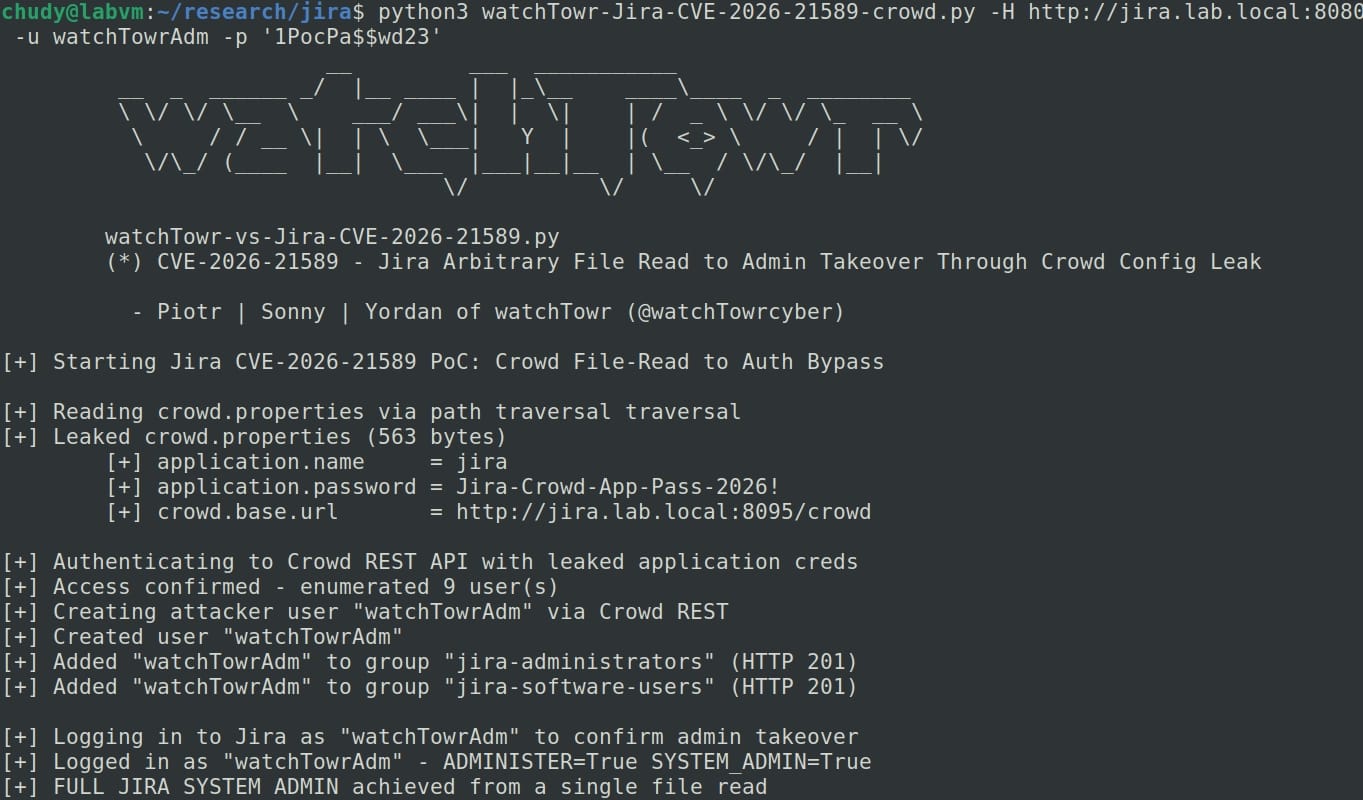
شرکت امنیتی watchTowr بعد از هشدار اولیه، یک گزارش فنی منتشر کرد که نشون میداد چطور میشه از این باگ برای رسیدن به دسترسی سطح بالا (Administrator) تو سیستمهای متصل به Crowd استفاده کرد. سیستم Atlassian Crowd وظیفه مدیریت یکپارچه هویت و ورود رو به عهده داره.
«کافیه هکرها بتونن از طریق این باگ به فایلهای حساس دسترسی پیدا کنن. اونوقت با خوندن اطلاعات درون فایلهای پیکربندی مثل crowd.properties، میتونن خیلی راحت برای خودشون اکانت ادمین بسازن و کنترل کامل سیستم رو به دست بگیرن!»
محققان امنیتی میگن این باگ از نحوه پردازش کاراکترها تو کتابخانههای مشترک وب سرچشمه میگیره؛ جایی که کاراکترهای خاصی مثل double colons با اسلش جابجا میشن و به هکر اجازه میدن درخواستهای directory-traversal رو پیادهسازی کنه.
حملات خودکار و سرعت بالای هکرها
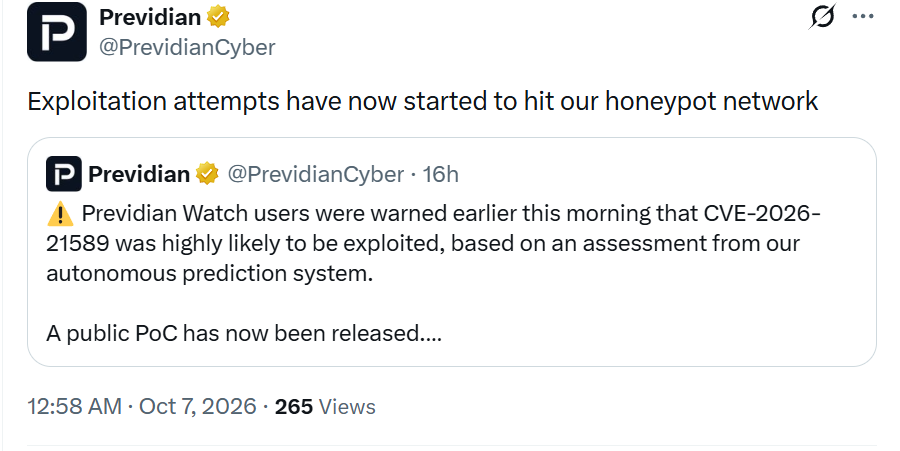
فقط دو ساعت بعد از انتشار جزئیات فنی و کدهای تست نفوذ، شبکههای تلهگاه (Honeypot) شرکت Previdian دیدن که درخواستهای مخرب و اسکنهای خودکار دارن به سمت سرورها سرازیر میشن. حتی قالبهای آماده اسکن با ابزار Nuclei هم بیرون اومده تا کار برای مهاجمان راحتتر بشه.
شرکتهای امنیتی فعلاً این چند IP رو به عنوان مهاجم شناسایی کردن و توصیه میکنن حتماً بلاک بشن: 38.60.157[.]86، 146.70.187[.]234 و 159.26.119[.]225.
چطور سرورمون رو نجات بدیم؟
اگر مدیر سرور هستی، معطل نکن و هر چه زودتر آپدیتهای امنیتی رسمی رو روی برنامههات نصب کن. اگر فعلاً شرایط آپدیت نداری، کارهای زیر رو حتماً برای ایمنسازی انجام بده:
- محدود کردن دسترسی شبکه خارجی به سرور
- استفاده از Web Application Firewall یا همون WAF برای بلاک کردن الگوهای مشکوک
- اعمال قوانین Tomcat RewriteValve برای Confluence، Jira و Bamboo
- استفاده از ابزارهای رایگان اسکن که شرکت watchTowr برای پیدا کردن سیستمهای آسیبپذیر روی GitHub گذاشته