تا حالا به این فکر کردهاید که خرید یک گوشی اندرویدی خیلی ارزان، چه خطراتی میتواند زیر هود دستگاه پنهان کرده باشد؟ پژوهشگران امنیت سایبری یک کمپین بدافزاری خطرناک به نام «Midnight Mimosa» را کشف کردهاند که روی گوشیهای ارزانقیمت اندرویدی به صورت پیشفرض نصب شده است. این بدافزار که ریشé در Firmware دستگاه دارد، به هکرها اجازه میدهد بدون اینکه روح شما هم خبردار شود، کارهای عجیبی مثل نصب خودکار اپلیکیشنها، کلاهبرداریهای تبلیغاتی و تبدیل گوشی شما به یک residential proxy انجام دهند!
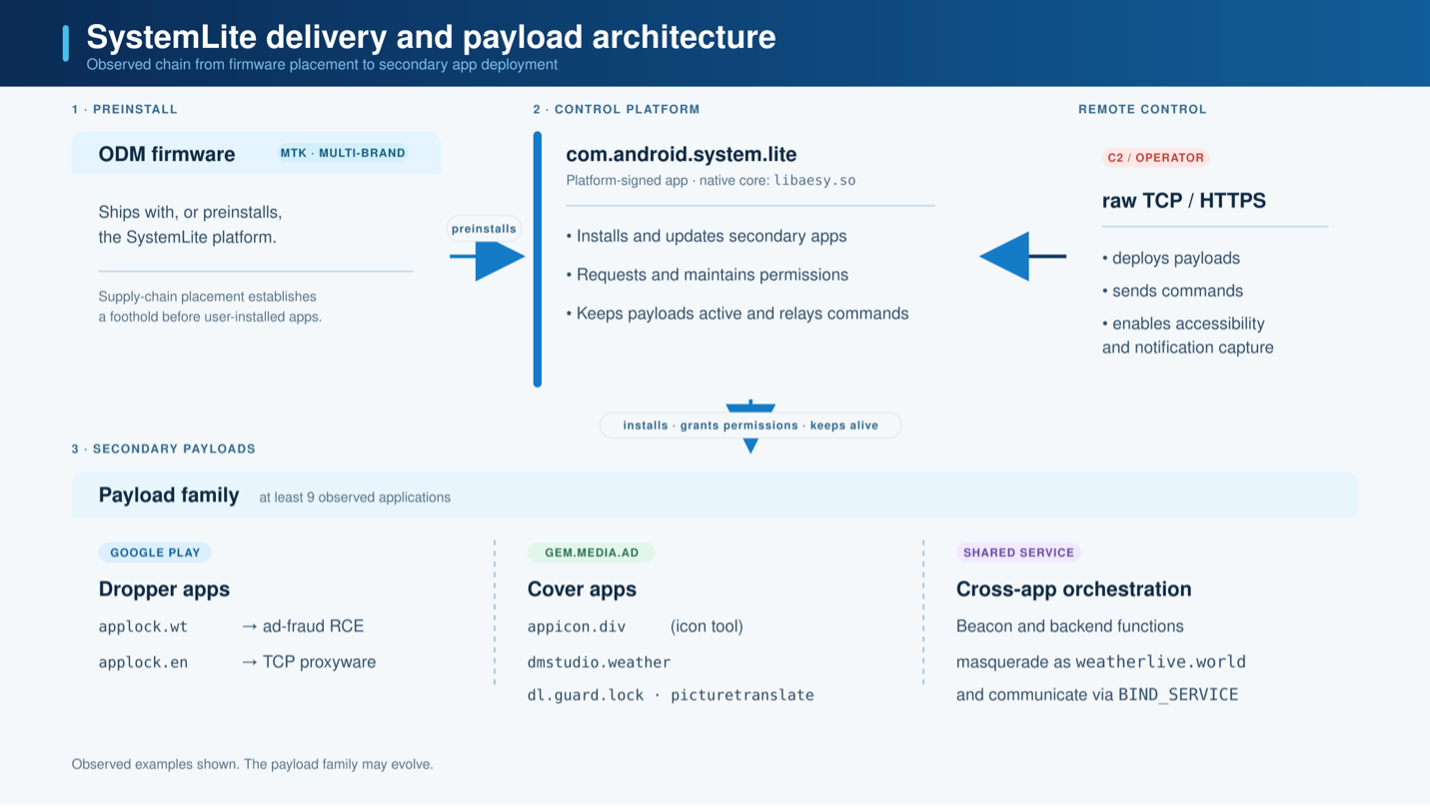
ماجرا از این قرار است که این کدهای مخرب موقع ساخت و عرضه دستگاه در زنجیره تأمین وارد سیستم میشوند. بیشتر این گوشیهای آلوده از چیپستهای MediaTek استفاده میکنند و همین باعث میشود بدافزار دسترسی در سطح سیستم (System-level privileges) داشته باشد. با این سطح از دسترسی، هر کاری از دستش برمیآید؛ از نصب و حذف برنامهها گرفته تا اجرای کدهای از راه دور بدون نیاز به هیچ تعاملی از سوی شما.
nn
nn
پنهانکاری حرفهای در دل سیستمعامل
بر اساس گزارش شرکت امنیتی Bitdefender، این ماجرا طی دو سال گذشته هزاران دستگاه را در بیش از ۱۵۰ کشور دنیا درگیر کرده است. جالب اینجاست که نام برندهای شناختهشدهای مثل Doogee و Cubot (مثل مدلهای Doogee S200 X و Cubot KINGKONG X) و حتی گوشیهایی که سعی دارند شبیه محصولات سامسونگ و اپل به نظر برسند، در میان قربانیان دیده میشود.
بر خلاف بدافزارهای معمولی که باید خودتان دست به کار شوید و آنها را دانلود کنید، این مهمان ناخوانده از همان روز اول در پارتیشن سیستمی گوشی شما خانه کرده است. بستههای نرمافزاری مخرب خودشان را به شکل پکیجهای سیستمی معتبر اندروید جا میزنند؛ نامهایی مثل com.android.system.lite یا com.android.sys.prot که آدم به آنها شک نمیکند.
چون این برنامهها امضا شدهاند و دسترسی بالایی دارند، روش معمول برای پاک کردنشان جواب نمیدهد. حتی گاهی کاربران گزارش دادهاند که بعد از آپدیت رسمی Firmware، تازه بدافزار روی گوشی ظاهر شده یا اگر آن را پاک کردهاند، دوباره مثل روز اول برگشته است!
دور زدن امنیت گوگل پلی و تبدیل گوشی به پراکسی
یکی از ترفندهای جالب این بدافزار برای لو نرفتن این است که قبل از نصب برنامههای مخرب، اپلیکیشن Google Play Store (یعنی com.android.vending) را موقتاً غیرفعال میکند تا Google Play Protect بوی به چیزی نبرد. بعد از اینکه کارش تمام شد، دوباره فروشگاه گوگل را فعال میکند تا همهچیز عادی به نظر برسد!
علاوه بر این، بخش دیگری از این بدافزار گوشی شما را به یک residential proxy تبدیل میکند. یعنی هکرها میتوانند ترافیک اینترنت خود را از طریق گوشی شما رد کنند تا ردیابی نشوند و حملات خود را پشت اتصال اینترنت شما پنهان کنند.
پاک کردن این بدافزارها کار سادهای نیست و معمولاً به پاکسازی در سطح Firmware یا استفاده از ابزار ADB نیاز دارد که برای کاربران عادی دردسرساز است.
اگر گوشی ارزانقیمتی خریدهاید که رفتارهای عجیبی از خود نشان میدهد یا برنامهها خودبهخود روی آن نصب میشوند، حتماً باید وضعیت امنیتی آن را جدی بگیرید.