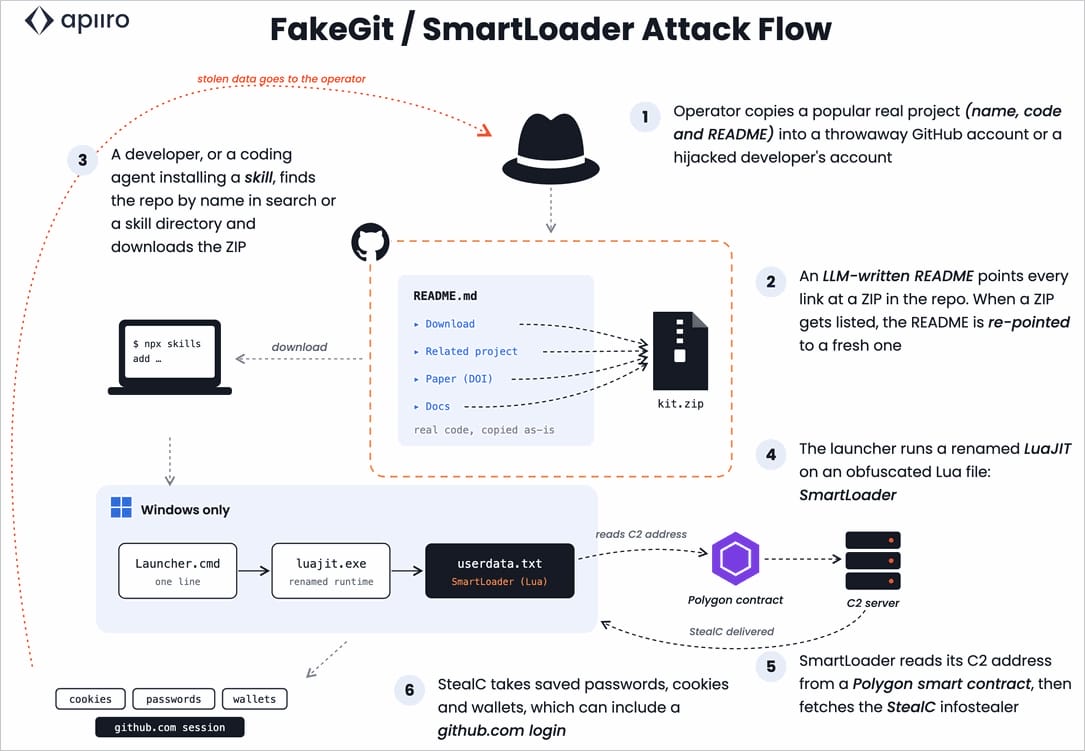
حواستان کجاست؟ کمپین بدافزاری معروف به FakeGit دوباره با قدرتبرگشته و این بار بیش از ۱۷ هزار Repository آلوده روی GitHub راه انداخته تا بدافزار خطرناک SmartLoader را به سیستم کاربران بدبخت تزریق کند! هکرها با سوءاستفاده از فایلهای README گولزننده و دکمههای دانلود فیک، شما را ترغیب میکنند که یک فایل ZIP مخرب را دانلود کنید. اگر فکر میکنید گیتهاب کاملاً امن است و هر کدی آنجا باشد طلاست، همین الان باید در این باورتان تجدیدنظر کنید.
طبق تحقیقات جدید شرکت امنیتی Apiiro، این کمپین کثیف از چهارم اکتبر دوباره فعالیتش را کلید زده و در یک بازه زمانی ۳۴ ساعته، بیش از ۱۳ هزار Repository را با سرعت سرسامآور حدود ۳۰۰۰ عدد در ساعت آپدیت و فعال کرده است. جالب اینجاست که هکرها حتی نیازی به ساختن اکانتهای جدید هم نداشتهاند؛ آنها خیلی راحت کنترل اکانتهای قدیمی یا آماده را دوباره به دست گرفته و لینکهای دانلود بدافزار را روی آنها سوار کردهاند.
nn
nn
چرا روشهای قدیمی برای پاکسازی این بدافزار جواب نمیدهد؟
شاید بپرسید مگر تیم امنیت گیتهاب خواب است؟ قضیه این است که هکرها خیلی حرفهای عمل میکنند. وقتی یک Repository یا لینک دانلود شناسایی و مسدود میشود، آنها سریعاً لینک را تغییر میدهند و کاربران را به یک فایل پشتیبان دیگر، یک Fork قدیمی یا حتی فایلهای ضمیمه شده هدایت میکنند. به همین خاطر، لیستهای بلکلیست سنتی و پاک کردن تکتک لینکها عملاً کارساز نیست و این بدافزار مثل آب خوردن از دست سیستمهای امنیتی فرار میکند.
«فقط کافی است یک فایل پاک شود، اپراتور بلافاصله تله را روی یک کپی دیگر مثل یک Fork یا ZIP قدیمی میاندازد.» – محققان امنیت سایبری Apiiro

چطور پایمان گیر نیفتد و چطور گلیم خودمان را از آب بکشیم بیرون؟
برای اینکه قربانی این دست حملات نشوید، چندتا قانون ساده وجود دارد که حتماً باید رعایت کنید:
- قبل از کلیک روی هر دکمه دانلودی، حتماً هویت و اعتبار صاحب Repository را بررسی کنید.
- برای نصب ابزارها و اسکریپتهای هوش مصنوعی، حتماً از پلتفرمها و رجیستریهای رسمی استفاده کنید و سراغ لینکهای عجیبوغریب نروید.
- اگر شک کردید که سیستمتان به SmartLoader آلوده شده، فرض را بر این بگذارید که اکانت GitHub شما هک شده است؛ سریعاً توکنهای دسترسی و سشنهای فعال را باطل کنید و سراغ استفاده از کلیدهای امنیتی Passkeys بروید.