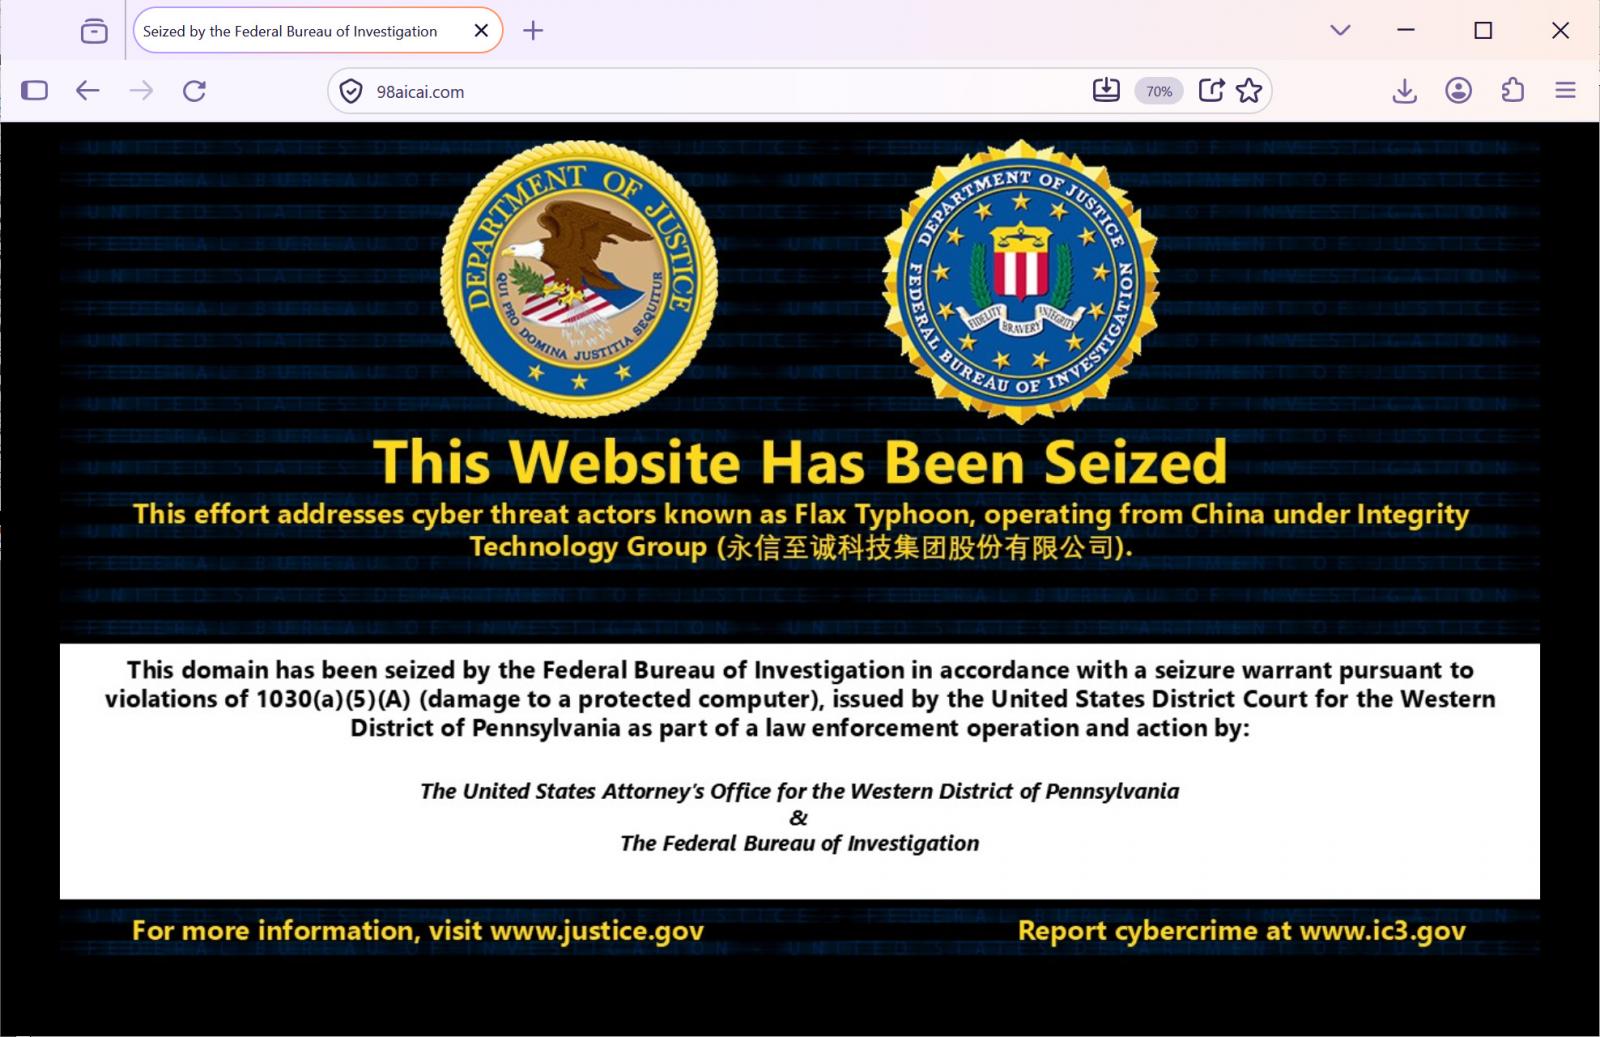
پلیس فدرال آمریکا (FBI) توفان به پا کرد! این سازمان توانسته ۷ دامنه کلیدی را که هکرهای دولتی چین (معروف به گروه Flax Typhoon) برای مدیریت ابزارهای هک خطرناکشان استفاده میکردند، مصادره و از کار بیندازد. این ابزارها که MicroScan و FishHub نام دارند، پشتصحنه حملات گستردهای به زیرساختهای حیاتی و سازمانهای مختلف در سراسر جهان بودهاند.
ماجرا از این قرار است که شرکت چینی Integrity Technology Group پشت این پلتفرمهای هکری قرار دارد و طبق گزارش وزارت دادگستری آمریکا، با دولت چین قراردادهای رسمی دارد. این شرکت با ابزارهایی مثل MicroScan شبکه ها را اسکن میکرده تا آسیبپذیریها و نقطهضعفها را پیدا کند؛ از شرکتهای برق در کارولینا گرفته تا فرودگاههای ژاپن و لهستان!
nn
nn
ابزارهای مرگبار هک چطور کار میکردند؟
ابزار MicroScan یک پلتفرم اسکن آسیبپذیری مبتنی بر پزیشنهای مختلف (Python) است که بیش از ۱۰۰۰ اسکریپت penetration-testing در چنته دارد. هکرها از این ابزار برای هدف قرار دادن نرمافزارهای محبوب مثل وردپرس، آپاچی و اوراکل استفاده میکردند. از طرف دیگر، ابزار FishHub برای حملات spear-phishing و فرستادن malware به سیستمهای از قبل هک شده به کار میرفت تا دسترسی ریموت به هکرها بدهد.
افبیآی تاکید کرده که قطع کردن دسترسی این شرکتهای پیمانکار چینی، کار را برای هکرهای وابسته به پکن بسیار سختتر میکند تا نتوانند به راحتی به شبکههای مهم و حساس نفوذ کنند.
جلوگیری از حملات و توصیه های امنیتی
مقامهای امنیتی از جمله NSA و CISA دست به دست هم دادهاند و از سازمانها خواستهاند که سیستمهای خود را به سرعت پچ کنند، سرویسهای اضافه و باز را ببندند و حتماً احراز هویت چندمرحلهای را فعال کنند تا از گزند این حملات در امان بمانند.